שגיאה במסד הנתונים של וורדפרס: [Table './uqwlbyxa_blog/uqwlbyxa_wfblocks7' is marked as crashed and should be repaired]
SELECT * FROM `uqwlbyxa_wfblocks7` WHERE `IP` = X'00000000000000000000ffffd849d8df' AND `type` = 7 AND (`expiration` = 0 OR `expiration` > UNIX_TIMESTAMP())


Warning: Cannot modify header information - headers already sent by (output started at /home/uqwlbyxa/public_html/wp-includes/class-wpdb.php:1857) in /home/uqwlbyxa/public_html/wp-content/plugins/wp-super-cache/wp-cache-phase2.php on line 1591

שגיאה במסד הנתונים של וורדפרס: [Table './uqwlbyxa_blog/uqwlbyxa_wfblocks7' is marked as crashed and should be repaired]
SELECT *, CASE WHEN `type` = 3 THEN 0 WHEN `type` = 4 THEN 1 WHEN `type` = 7 THEN 2 WHEN `type` = 6 THEN 3 WHEN `type` = 5 THEN 4 WHEN `type` = 9 THEN 5 WHEN `type` = 8 THEN 6 WHEN `type` = 2 THEN 7 WHEN `type` = 1 THEN 8 ELSE 9999 END AS `typeSort`, CASE WHEN `type` = 3 THEN `parameters` WHEN `type` = 4 THEN `parameters` WHEN `type` = 1 THEN `IP` WHEN `type` = 9 THEN `IP` WHEN `type` = 5 THEN `IP` WHEN `type` = 6 THEN `IP` WHEN `type` = 7 THEN `IP` WHEN `type` = 2 THEN `IP` WHEN `type` = 8 THEN `IP` ELSE 9999 END AS `detailSort` FROM `uqwlbyxa_wfblocks7` WHERE `type` IN (4) AND (`expiration` = 0 OR `expiration` > UNIX_TIMESTAMP()) ORDER BY `typeSort` ASC, `id` DESC

שגיאה במסד הנתונים של וורדפרס: [Table './uqwlbyxa_blog/uqwlbyxa_wfblocks7' is marked as crashed and should be repaired]
SELECT *, CASE WHEN `type` = 3 THEN 0 WHEN `type` = 4 THEN 1 WHEN `type` = 7 THEN 2 WHEN `type` = 6 THEN 3 WHEN `type` = 5 THEN 4 WHEN `type` = 9 THEN 5 WHEN `type` = 8 THEN 6 WHEN `type` = 2 THEN 7 WHEN `type` = 1 THEN 8 ELSE 9999 END AS `typeSort`, CASE WHEN `type` = 3 THEN `parameters` WHEN `type` = 4 THEN `parameters` WHEN `type` = 1 THEN `IP` WHEN `type` = 9 THEN `IP` WHEN `type` = 5 THEN `IP` WHEN `type` = 6 THEN `IP` WHEN `type` = 7 THEN `IP` WHEN `type` = 2 THEN `IP` WHEN `type` = 8 THEN `IP` ELSE 9999 END AS `detailSort` FROM `uqwlbyxa_wfblocks7` WHERE `type` IN (3) AND (`expiration` = 0 OR `expiration` > UNIX_TIMESTAMP()) ORDER BY `typeSort` ASC, `id` DESC

שגיאה במסד הנתונים של וורדפרס: [Table './uqwlbyxa_blog/uqwlbyxa_wfblocks7' is marked as crashed and should be repaired]
SELECT * FROM `uqwlbyxa_wfblocks7` WHERE `type` IN (1, 8, 9, 2, 5, 6) AND `IP` = X'00000000000000000000ffffd849d8df' AND (`expiration` = 0 OR `expiration` > UNIX_TIMESTAMP()) ORDER BY `blockedTime` DESC LIMIT 1


Warning: Cannot modify header information - headers already sent by (output started at /home/uqwlbyxa/public_html/wp-includes/class-wpdb.php:1857) in /home/uqwlbyxa/public_html/wp-content/plugins/all-in-one-seo-pack/app/Common/Meta/Robots.php on line 89

Warning: Cannot modify header information - headers already sent by (output started at /home/uqwlbyxa/public_html/wp-includes/class-wpdb.php:1857) in /home/uqwlbyxa/public_html/wp-includes/feed-rss2.php on line 8
תוכנה זדונית | Bug Fix Blog https://www.bugfixblog.com בלוג מחשבים - מדריכים לפתרון תקלות מחשב, Windows, אינטרנט, תוכנות ועוד. Mon, 16 Mar 2026 18:41:18 +0000 he-IL hourly 1 https://wordpress.org/?v=6.9.4 https://www.bugfixblog.com/wp-content/uploads/2015/10/cropped-logo-120x120.png תוכנה זדונית | Bug Fix Blog https://www.bugfixblog.com 32 32 רוגלת Parrot TDS – מאמר מקיף https://www.bugfixblog.com/%d7%a8%d7%95%d7%92%d7%9c%d7%aa-parrot-tds-%d7%9e%d7%90%d7%9e%d7%a8-%d7%9e%d7%a7%d7%99%d7%a3/ https://www.bugfixblog.com/%d7%a8%d7%95%d7%92%d7%9c%d7%aa-parrot-tds-%d7%9e%d7%90%d7%9e%d7%a8-%d7%9e%d7%a7%d7%99%d7%a3/#respond Wed, 06 Mar 2024 14:31:32 +0000 https://www.bugfixblog.com/?p=4324 במאמר הבא נעסוק בתוכנה הזדונית נוזקת "Parrot TDS" אשר מאיימת על מיליוני משתמשים ברחבי העולם. נלמד כיצד הנוזקה פועלת, וכיצד ניתן לגלות האם מחשב או אתר נדבקו. מהי רוגלת Parrot TDS ? Parrot TDS זוהי נוזקה אשר התגלתה לראשונה באוקטובר 2021. הנוזקה פועלת ע"י הדבקת שרתי אחסון אתרים באמצעות החדרת קוד "JavaScript" זדוני לקוד הקיים […]

The post רוגלת Parrot TDS – מאמר מקיף first appeared on Bug Fix Blog.]]>
במאמר הבא נעסוק בתוכנה הזדונית נוזקת "Parrot TDS" אשר מאיימת על מיליוני משתמשים ברחבי העולם.
נלמד כיצד הנוזקה פועלת, וכיצד ניתן לגלות האם מחשב או אתר נדבקו.

מהי רוגלת Parrot TDS ?

Parrot TDS זוהי נוזקה אשר התגלתה לראשונה באוקטובר 2021.
הנוזקה פועלת ע"י הדבקת שרתי אחסון אתרים באמצעות החדרת קוד "JavaScript" זדוני לקוד הקיים בשרת האחסון.
לאחר ההדבקה, הנוזקה אוספת מידע אודות פרופיל הקורבנות (כגון מדינה, שפה וכו'), ולאחר מכן מגישה סקריפט אשר
מפנה את הדפדפן של הקורבן אל אתר צד ג' עם קמפיין זדוני לצורך הורדת התוכנה הזדונית והדבקת מחשב הקורבן.
הקמפיינים בדרך כלל יהיו בהתאם לנתוני המשתמש – גם שפת האתר תהיה מותאמת אישית, ולעיתים אף תוכן הקמפיין.

אומנם ישנן נוזקות רבות הפועלות בשיטה זו, אך Parrot היא נוזקה בעלת היקף הדבקה אדיר ויכולת התאמה אישית ברמה גבוה.
התוקפים שמאחורי הרוגלה גם חיזקו את האפשרות שלה להתחמק מזיהוי וניתוח על ידי חוקרי אבטחה,
כולל יישום טכניקה המשתמשת במספר שורות של קוד JavaScript מוזרק בשורת קוד אחת, דבר שקשה יותר לזהות.

כיצד הנוזקה פועלת ?

כפי שתואר בבלוג האבטחה "malware-traffic-analysis", הרוגלה תוקפת אתרים לגיטמיים אשר פועלים ע"י קוד "JavaScript".
לרוב, מדובר באתרים המשתמשים במערכת וורדפרס או ג'ומלה.
לאחר הדבקת האתר, הרוגלה מתחילה להפנות משתמשים (redirect) לאתרי צד ג' המציגים קמפיינים שונים אשר מטרתם היא
שכנוע הקורבן בהורדת קובץ אל המחשב.
אחד הקמפיינים אשר מופיע ברוב הפעמים הוא "דרישה פיקטיבית" לעדכון הדפדפן של הקורבן.
הקורבן יועבר אל אתר צד ג' אשר "מודיע" כי חסר עדכון חשוב עבור הדפדפן, ומציע הורדה ישירה שלו.
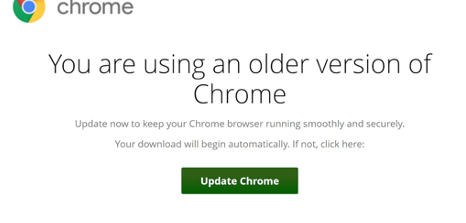
קמפיין פיקטיבי המתחזה לדרישת עדכון עבור דפדפן הגלישה כרום.

כאשר הקורבן ילחץ על כפתור ההורדה, הדפדפן יתחיל בהורדת קובץ ZIP אשר מכיל קובץ "JavaScript" זדוני.
במידה והקורבן יפעיל את הקובץ JavaScript, התוכנה הזדונית תתחיל בהדבקה של המחשב.

לעיתים, הקובץ "JavaScript" הזדוני יחל בהורדה ישירה ולא תמיד יהיה "דחוס" בתוך קובץ Zip.
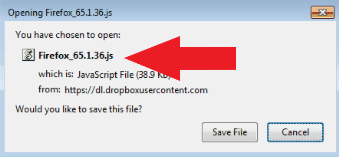
קובץ ההורדה של התוכנה הזדונית. שימו לב כי סיומת הקובץ היא JS ולא EXE כפי שצריך להיות.

לאחר שהקובץ החל בהדבקת המחשב, הרוגלה תחל לבצע סריקה של המחשב האישי של הקורבן.
סריקה זו מבוצעת ע"י מספר קודי JavaScript הנשלחים על ידי שרת "FakeUpdate C2".
הסריקה אוספת את הנתונים הבאים ממחשב הקורבן :

  • שם המחשב.
  • שם המשתמש.
  • יצרן ושם המודל.
  • גרסת BIOS.
  • מוצרי אנטי-וירוס המותקנים במחשב.
  • כתובת MAC.
  • ועוד…

לאחר איסוף המידע, נוצר סקריפט "PowerShell" ע"י קוד JavaScript זדוני, הנשמר בתקיה זמנית (Temp).
התוכן של הסקריפט הזה הוא בדרך כלל פקודת whoami /all פשוטה. התוצאה נשלחת חזרה לשרת C2.
בשלב השני, מתחילה הורדה של קבצים זדוניים אל מחשב הקורבן, קבצים אלו נשמרים בתקיית "AppDataRoaming".
קבצים אלו מאפשרים ליוצרי התוכנה הזדונית לקבל גישה קלה למחשבים שנפרצו.

הקובץ הזדוני (RAT) מופיע בשם ctfmon.exe (מחקה את השם של התוכנה הלגיטימית).
הוא מופעל אוטומטית עם הדלקת המחשב ועליית מערכת ההפעלה.

האם המחשב שלי נדבק ברוגלה ?

מאחר והרוגלה יוצרת "משימה מתוזמנת" במערכת ההפעלה, ניתן לבדוק דרך ממשק "Tast Scheduler" האם היא קיימת.
יש להיכנס לניתוב הבא – ניהול מחשב > כלי מערכת > Tast Scheduler.
בחלון Tast Scheduler, יש לעבור ללשונית "Actions".
הפקודה תופיע תחת השם "Find-DscResource_QoS".
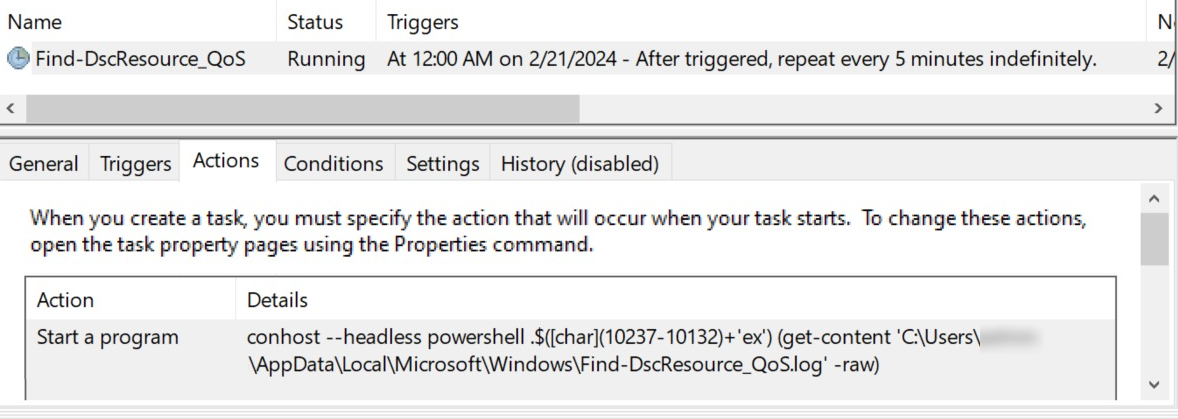
המשימה המתוזמנת של הרוגלה. קרדיט : malware-traffic-analysis.net

ההמלצה הטובה ביותר לבדיקת המחשב היא שימוש בתוכנת אנטי וירוס, לדוגמא – malwarebytes.

האם האתר שלי נדבק ברוגלה ?

כאמור, אחד התסמינים המופיעים באתר "נגוע" הוא העברת הגולשים (Redirect) באופן רנדומלי לאתרי צד ג'.
מנהלי אתרים יכולים לבדוק האם האתר שלהם נדבק ברוגלה ע"י חיפוש קבצים השייכים לרוגלה בשרת האחסון.
מילות המפתח המשוכיות ל Parrot TDS הן :

    • ndsw.
    • ndsj.
    • ndsx.

בנוסף, יש לבצע ביקורת אחר קבצי php "חשודים" אשר נוספו לשרת האחסון.
ניתן להיעזר בשירות החינמי של האתר "VirusTotal" לסריקת כתובות URL.
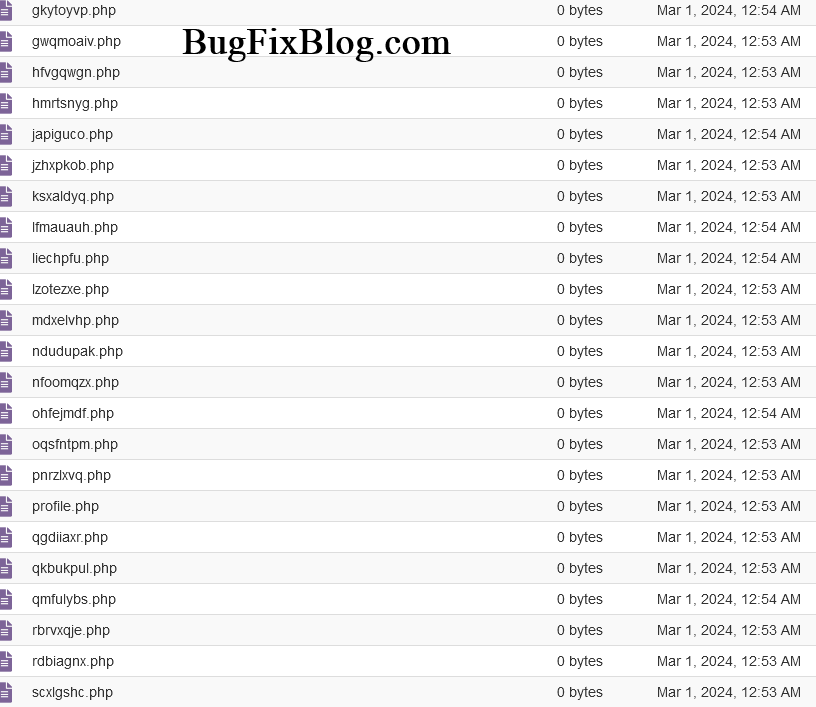
חפשו אחר קבצי .php חשודים אשר אינם שייכים לקבצי המערכת המקורית.
The post רוגלת Parrot TDS – מאמר מקיף first appeared on Bug Fix Blog.]]>
https://www.bugfixblog.com/%d7%a8%d7%95%d7%92%d7%9c%d7%aa-parrot-tds-%d7%9e%d7%90%d7%9e%d7%a8-%d7%9e%d7%a7%d7%99%d7%a3/feed/ 0
רוגלת OpenBrowserVersion4 – מאמר מקיף. https://www.bugfixblog.com/%d7%a8%d7%95%d7%92%d7%9c%d7%aa-openbrowserversion4-%d7%9e%d7%90%d7%9e%d7%a8-%d7%9e%d7%a7%d7%99%d7%a3/ https://www.bugfixblog.com/%d7%a8%d7%95%d7%92%d7%9c%d7%aa-openbrowserversion4-%d7%9e%d7%90%d7%9e%d7%a8-%d7%9e%d7%a7%d7%99%d7%a3/#respond Sat, 30 May 2015 20:00:27 +0000 http://www.bugfixblog.com/?p=680 רוגלת OpenBrowserVersion4 הינה תוכנה זדונית מתוחכמת הפוגעת במחשבים רבים בתקופה האחרונה, במאמר נלמד כיצד היא פועלת וכיצד ניתן להסיר אותה מהמחשב. מהי OpenBrowserVersion4 ? התוכנה מפורסמת ברחבי האינטרנט בתור "כלי" המשפר ומייעל את חווית הגלישה באינטרנט. אך לצערנו הרב, OpenBrowserVersion4 הינה תוכנה זדונית מתוחכמת ביותר אשר פועלת בדרך הבאה – בשלב הראשון עם התקנתה התוכנה […]

The post רוגלת OpenBrowserVersion4 – מאמר מקיף. first appeared on Bug Fix Blog.]]>
רוגלת OpenBrowserVersion4 הינה תוכנה זדונית מתוחכמת הפוגעת במחשבים רבים בתקופה האחרונה, במאמר נלמד כיצד היא פועלת וכיצד ניתן להסיר אותה מהמחשב.

מהי OpenBrowserVersion4 ?

התוכנה מפורסמת ברחבי האינטרנט בתור "כלי" המשפר ומייעל את חווית הגלישה באינטרנט.
אך לצערנו הרב, OpenBrowserVersion4 הינה תוכנה זדונית מתוחכמת ביותר אשר פועלת בדרך הבאה –
בשלב הראשון עם התקנתה התוכנה תדביק את דפדפני האינטרנט שברשותינו.
לאחר מכן התוכנה "תלמד ותעקוב" אחר הרגלי הגלישה שלנו (נתון המלמד כי פרטיות הגלישה שלנו ניזקת).
לבסוף, התוכנה תציג לנו פרסומות מותאמות במהלך הגלישה, והיא תהיה מסוגלת להתמיע פרסומות באתרי אינטרנט תמימים
על מנת לגרום לנו ללחוץ עליהם, ואף תציג לנו פרסומות Pop-up (פרסומות אשר נפתחות בדפים חדשים).
התוכנה כל כך חזקה עד שהיא מסוגלת להחליף את הפרסומות המוצגות במנוע החיפוש "Google".

מיותר לציין שכמעט כל הפרסומות שיוצגו דרך התוכנה "OpenBrowserVersion4" יובילו אותנו לווירוסים ותוכנות זדיוניות.

Ads-by-OpenBrowserVersion
דוגמא לפרסומת – לחצו להגדלה


איך המחשב נדבק ברוגלת OpenBrowserVersion4 ?

בדרך כלל OpenBrowserVersion4 מגיע יחד עם תוכנות חינמיות אחרות.
אשר במהלך תהליך ההתקנה שלהן תיקפוץ הודעת בקשה להתקנת התוכנה.
תוכנות אחרות אף מתקינות את התוכנה ללא אישור המשתמש.

ולכן תמיד רצוי להקדיש יותר תשומת לב כאשר אנו מתקינים תוכנות חינמיות על המחשב אשר המפיץ שלהן אינו ידוע לנו.
מומלץ לשים לב לכל בקשה ולכל המלצה במהלך ההתקנה ולא לבחור בכל דבר אשר אינו מוכר לנו.

כיצד ניתן להסיר את התוכנה OpenBrowserVersion4 ?

  1. בשלב הראשון נידאג להסיר את התוכנה מהמחשב באמצעות אשף הסרת התוכנות של ווינדוס.
  2. נבצע סריקה מלאה באמצעות התוכנה Malwarebytes, בסיום הסריקה יש להסיר את כל היישומים אשר אותרו.
  3. נבצע איפוס לכל דפדפני האינטרנט המותקנים על המחשב.
  4. נסרוק ונמחק סוגיות פגומות באמצעות התוכנה Ccleaner.


בהצלחה !

The post רוגלת OpenBrowserVersion4 – מאמר מקיף. first appeared on Bug Fix Blog.]]>
https://www.bugfixblog.com/%d7%a8%d7%95%d7%92%d7%9c%d7%aa-openbrowserversion4-%d7%9e%d7%90%d7%9e%d7%a8-%d7%9e%d7%a7%d7%99%d7%a3/feed/ 0