מדובר בתוכנה זדונית מתקדמת המסוגלת לאסוף מידע רגיש מהמחשב האישי, כולל סיסמאות ומידע על ארנקי מטבעות קריפטו.
עשרות גיימרים ברחבי העולם כבר נדבקו בה, ובמאמר הבא נבצע סקירה על התוכנה הזדונית.
התוכנה הזדונית מפורסמת ברשת תחת השם "Cheat Lab",
ומחיפוש מהיר באינטרנט ניתן למצוא עשרות סרטוני YouTube, הורדות P2P, וקישורים להורדה מאתרי הורדות מפוקפקים.
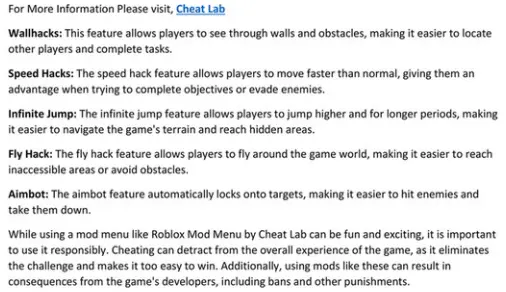
התוכנה משווקת כמוד (Mod) עבור המשחק הפופולרי רובלוקס (Roblox),
ומציעה למשתמש מגוון "האקים" (Cheats) כגון "Wallhack", "Speed Hacks", "Aimbot" ועוד.
כפי שדווח השבוע בבלוג האבטחה של חברת McAfee,
Cheat Lab היא למעשה סוס טרויאני אשר מדביק את המחשב של הקורבן בתוכנה הזדונית "Redline Stealer".
כיצד הוירוס Redline Stealer פועל
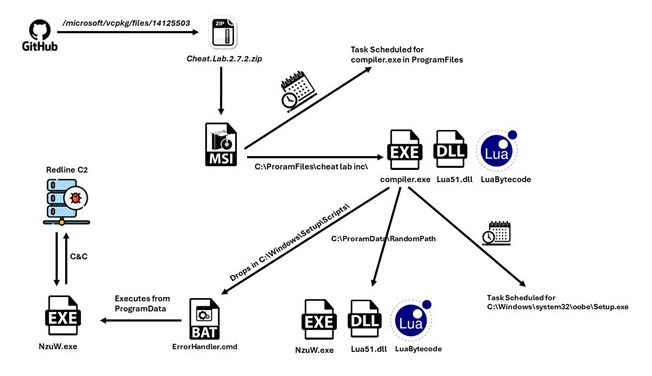
התוכנה הזדונית מופצת דרך האתר GitHub, וזמינה להורדה כקובץ ZIP המכיל קובץ MSI.
הפעלת הקובץ מתקינה אותו על המערכת, ומחלצת מתוכו 3 קבצים :
compiler.exe – קובץ ההתקנה, מכיל בתוכו גם את "Redline Stealer".
readme.txt – קובץ טקסט "קרא אותי", המכיל גם פקודות זדוניות.
lua51.dll -קובץ תומך להרצת פקודות Lua עבור "compiler.exe".
במהלך ההתקנה, הקובץ MSI יוצר משימה מתוזמנת לביצוע compiler.exe עם readme.txt,
דבר המלמד כי הוירוס יותקן על המערכת באופן אוטומטי גם אם המשתמש יעצור את הליך ההתקנה מיוזמתו. (במידה והקובץ לא נמחק)
על מנת להתקין את "Cheat Lab", המשתמש צריך להפעיל את הקובץ "compiler.exe".
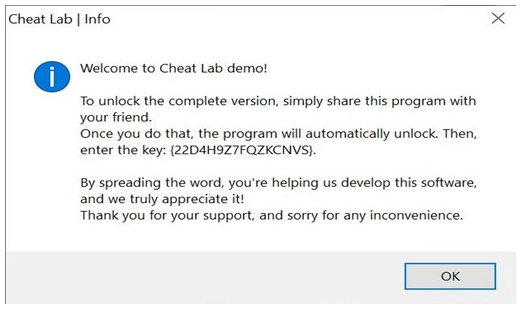
במהלך ההתקנה, קופצת הודעת פרסום למשתמש בסגנון "חבר מביא חבר".
על המשתמש להתקין את התוכנה במחשב של חבר יחד עם הזנת קוד אישי,
ובתמורה הוא יקבל את "הגרסה המלאה" של התוכנה.
בהמשך ההתקנה, נוצר קובץ בשם "ErrorHandler.cmd" במיקום C:\Windows\Setup\Scripts
קובץ זה מכיל פקודת cmd להפעלה מחדש של הקובץ compiler.exe, אך הפעם תחת השם "NzUW.exe".
בנוסף, נוצרת משימה מתוזמנת במערכת להפעלת הקובץ הנמצא במיקום C:\Windows\system32\oobe\Setup.exe
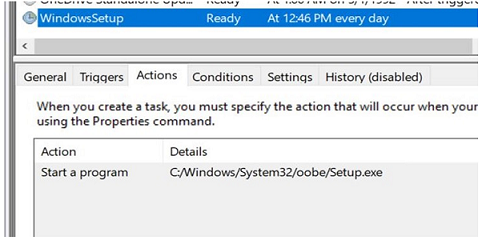
הפעלת קובץ זה יוצרת תגובת שרשרת במערכת, אשר בסופה נוצרת תקלה המובילה להפעלת הקובץ "ErrorHandler.cmd".
סקריפט זה מופעל באופן אוטומטי ע"י מערכת ההפעלה כאשר היא חווה שגיאה קריטית.
ומאחר והקובץ המקורי הוחלף ע"י הוירוס – נוצרת פעולת שרשרת אשר מאפשרת לוירוס להתקין את עצמו מחדש ללא הפסקה.
בסיום ההתקנה, קובץ ההתקנה "compiler.exe" מריץ פקודות קוד "byte Lua" המאוחסנות בקובץ "readme.txt".
בנוסף, נוצרות משימות מתוזמנות שמתבצעות במהלך אתחול המערכת.
לאחר התקנת התוכנה "Cheat Lab" ע"י המשתמש, מותקנת גם "Redline Stealer" באופן אוטומטי על המערכת הפעלה.
התוכנה הזדונית משתמשת בפקודות bytecode [Lua bytecode] בכדי להתחמק מזיהוי.
בסיום ההתקנה של Redline Stealer, קובץ ההתקנה "compiler.exe" מריץ פקודות קוד "byte Lua" המאוחסנות בקובץ "readme.txt".
כאשר התוכנה מותקנת ומתחילה להיות פעילה ברקע מערכת ההפעלה, היא יוצרת חיבור עם שרת "C2".
התוכנה שולחת אל השרת צילומי מסך של חלונות פעילים, ומידע על המערכת של המשתמש.
בנוסף, התוכנה מבצעת סריקה במחשב אחר סיסמאות ומידע על ארנקי מטבעות קריפטו.
איך מוחקים את Redline Stealer מהמחשב ?
על מנת להיות בטוחים כי התוכנה אכן הוסרה מהמערכת ב 100% נבצע הליך סריקה והסרה באמצעות 2 תוכנות שונות.
שלב א' – איתור ע"י אנטי וירוס
במידה ויש לכם תוכנת אנטי וירוס על המחשב, בצעו עדכון גרסה לתוכנה והריצו סריקת מערכת מלאה.
אם לא נמצאו קבצים נגועים, או שאין לכם תוכנת אנטי וירוס, ההמלצה היא להוריד את התוכנה "Malwarebytes".
בצעו סריקה למערכת ההפעלה באמצעות Malwarebytes, בסיום הסריקה במידה ונמצאו קבצים, בצעו להם "הסגר" (quarantine).
שלב ב' – איתור ע"י AdwCleaner
AdwCleaner הוא כלי חינמי אשר פותח ומופץ ע"י חברת Malwarebytes.
הכלי מאפשר איתור והסרה של תוכנות ריגול ותוכנות זדוניות מהמחשב.
לחצו כאן להורדת התוכנה מאתר הבית של חברת Malwarebytes.
הריצו את התוכנה, ובמידה ונמצאו קבצים הסירו אותם ובצעו הפעלה מחדש למחשב.
The post תוכנה זדונית חדשה מתחזה למוד של המשחק רובלוקס first appeared on Bug Fix Blog.]]>נלמד כיצד הנוזקה פועלת, וכיצד ניתן לגלות האם מחשב או אתר נדבקו.
מהי רוגלת Parrot TDS ?
Parrot TDS זוהי נוזקה אשר התגלתה לראשונה באוקטובר 2021.
הנוזקה פועלת ע"י הדבקת שרתי אחסון אתרים באמצעות החדרת קוד "JavaScript" זדוני לקוד הקיים בשרת האחסון.
לאחר ההדבקה, הנוזקה אוספת מידע אודות פרופיל הקורבנות (כגון מדינה, שפה וכו'), ולאחר מכן מגישה סקריפט אשר
מפנה את הדפדפן של הקורבן אל אתר צד ג' עם קמפיין זדוני לצורך הורדת התוכנה הזדונית והדבקת מחשב הקורבן.
הקמפיינים בדרך כלל יהיו בהתאם לנתוני המשתמש – גם שפת האתר תהיה מותאמת אישית, ולעיתים אף תוכן הקמפיין.
אומנם ישנן נוזקות רבות הפועלות בשיטה זו, אך Parrot היא נוזקה בעלת היקף הדבקה אדיר ויכולת התאמה אישית ברמה גבוה.
התוקפים שמאחורי הרוגלה גם חיזקו את האפשרות שלה להתחמק מזיהוי וניתוח על ידי חוקרי אבטחה,
כולל יישום טכניקה המשתמשת במספר שורות של קוד JavaScript מוזרק בשורת קוד אחת, דבר שקשה יותר לזהות.
כיצד הנוזקה פועלת ?
כפי שתואר בבלוג האבטחה "malware-traffic-analysis", הרוגלה תוקפת אתרים לגיטמיים אשר פועלים ע"י קוד "JavaScript".
לרוב, מדובר באתרים המשתמשים במערכת וורדפרס או ג'ומלה.
לאחר הדבקת האתר, הרוגלה מתחילה להפנות משתמשים (redirect) לאתרי צד ג' המציגים קמפיינים שונים אשר מטרתם היא
שכנוע הקורבן בהורדת קובץ אל המחשב.
אחד הקמפיינים אשר מופיע ברוב הפעמים הוא "דרישה פיקטיבית" לעדכון הדפדפן של הקורבן.
הקורבן יועבר אל אתר צד ג' אשר "מודיע" כי חסר עדכון חשוב עבור הדפדפן, ומציע הורדה ישירה שלו.
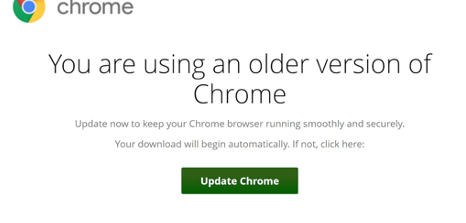
כאשר הקורבן ילחץ על כפתור ההורדה, הדפדפן יתחיל בהורדת קובץ ZIP אשר מכיל קובץ "JavaScript" זדוני.
במידה והקורבן יפעיל את הקובץ JavaScript, התוכנה הזדונית תתחיל בהדבקה של המחשב.
לעיתים, הקובץ "JavaScript" הזדוני יחל בהורדה ישירה ולא תמיד יהיה "דחוס" בתוך קובץ Zip.
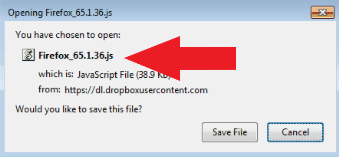
לאחר שהקובץ החל בהדבקת המחשב, הרוגלה תחל לבצע סריקה של המחשב האישי של הקורבן.
סריקה זו מבוצעת ע"י מספר קודי JavaScript הנשלחים על ידי שרת "FakeUpdate C2".
הסריקה אוספת את הנתונים הבאים ממחשב הקורבן :
- שם המחשב.
- שם המשתמש.
- יצרן ושם המודל.
- גרסת BIOS.
- מוצרי אנטי-וירוס המותקנים במחשב.
- כתובת MAC.
- ועוד…
לאחר איסוף המידע, נוצר סקריפט "PowerShell" ע"י קוד JavaScript זדוני, הנשמר בתקיה זמנית (Temp).
התוכן של הסקריפט הזה הוא בדרך כלל פקודת whoami /all פשוטה. התוצאה נשלחת חזרה לשרת C2.
בשלב השני, מתחילה הורדה של קבצים זדוניים אל מחשב הקורבן, קבצים אלו נשמרים בתקיית "AppDataRoaming".
קבצים אלו מאפשרים ליוצרי התוכנה הזדונית לקבל גישה קלה למחשבים שנפרצו.
הקובץ הזדוני (RAT) מופיע בשם ctfmon.exe (מחקה את השם של התוכנה הלגיטימית).
הוא מופעל אוטומטית עם הדלקת המחשב ועליית מערכת ההפעלה.
האם המחשב שלי נדבק ברוגלה ?
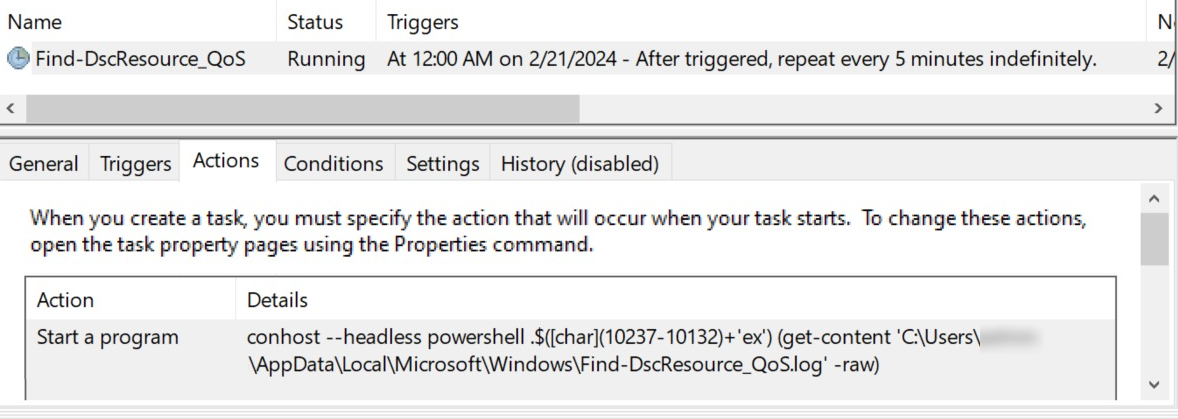
מאחר והרוגלה יוצרת "משימה מתוזמנת" במערכת ההפעלה, ניתן לבדוק דרך ממשק "Tast Scheduler" האם היא קיימת.
יש להיכנס לניתוב הבא – ניהול מחשב > כלי מערכת > Tast Scheduler.
בחלון Tast Scheduler, יש לעבור ללשונית "Actions".
הפקודה תופיע תחת השם "Find-DscResource_QoS".
ההמלצה הטובה ביותר לבדיקת המחשב היא שימוש בתוכנת אנטי וירוס, לדוגמא – malwarebytes.
האם האתר שלי נדבק ברוגלה ?
כאמור, אחד התסמינים המופיעים באתר "נגוע" הוא העברת הגולשים (Redirect) באופן רנדומלי לאתרי צד ג'.
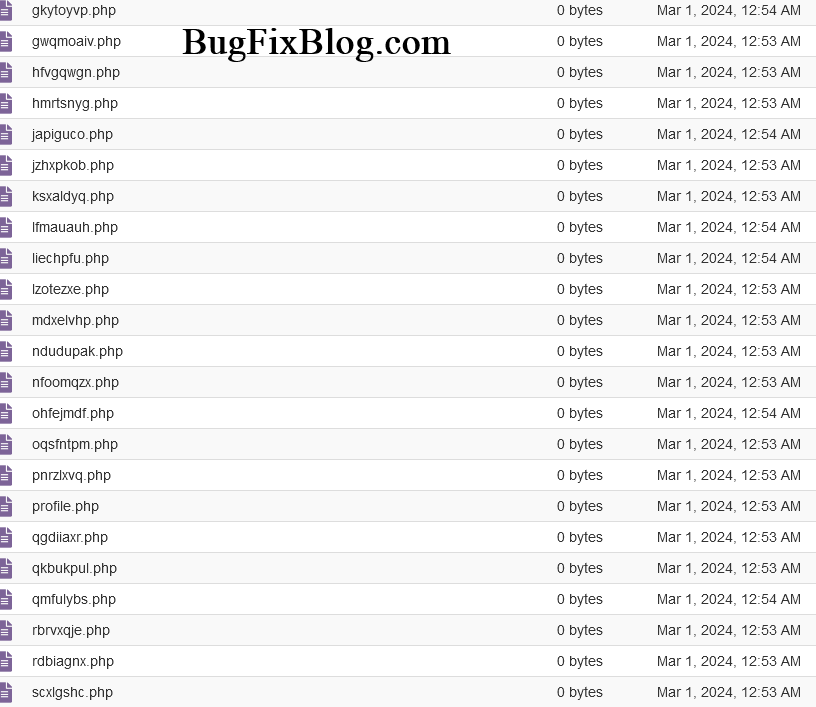
מנהלי אתרים יכולים לבדוק האם האתר שלהם נדבק ברוגלה ע"י חיפוש קבצים השייכים לרוגלה בשרת האחסון.
מילות המפתח המשוכיות ל Parrot TDS הן :
-
- ndsw.
- ndsj.
- ndsx.
בנוסף, יש לבצע ביקורת אחר קבצי php "חשודים" אשר נוספו לשרת האחסון.
ניתן להיעזר בשירות החינמי של האתר "VirusTotal" לסריקת כתובות URL.
"Remote Access Trojan" ובקיצור – "RAT" זהו סוג של רוגלה הנכנסת למחשב "כסוס טרויאני",
ובדרך כלל מגיעה למחשב "כטרמפיסטית" כאשר משתמשים בקישורי טורנט נגועים, נכנסים לאתרים נגועים ועוד.
כאשר משתמש נדבק בסוג רוגלה זו הוא בדרך כלל לא ידע זאת עד לפעולה מצד האקר אשר שולט ברוגלה.
המטרה העיקרית של הרוגלה הוא לאפשר לפורץ "גישה מרחוק" למחשב שנדבק,
אבל בנוסף לזה הרוגלה מבצעת גם
מעקב שקט אחר המצלמה, מיקרופון, הקלדות אשר מבוצעות, נתוני גלישה ועוד,
ומעבירה את כל הנתונים אל השרת של יוצרי הרוגלה.
סריקת מחשב אחר Remote Access Trojan
הסריקה תתבצע באמצעות התוכנה process-explorer אשר ניתן להוריד מאגר ההורדות של מיקרוסופט.
לאחר ההורדה יש לבצע חילוץ לקובץ ע"י תוכנה תואמת (לדוגמא – WinRAR)
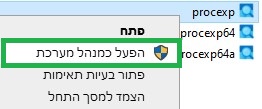
לאחר פריסת הנתונים הכנסו אל התקיה ולחצו עם העכבר לחיצה ימנית על "procexp.exe"
ובחרו באפשרות "הפעל כמנהל מערכת".
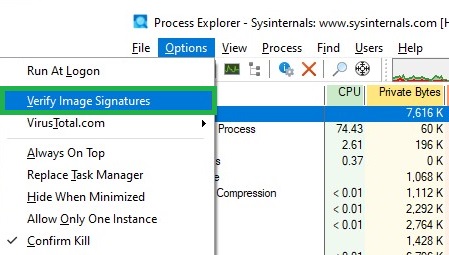
בחלונית התוכנה בחרו בתפריט העליון את הלשונית "options"
וסמנו ב V את האפשרות "Verify image Signatures"
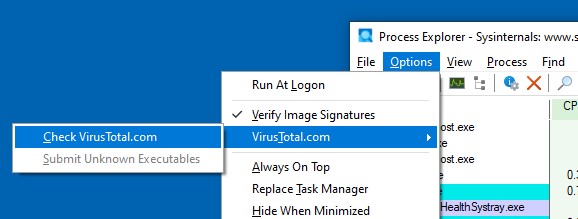
בחרו שוב בלשונית "options"
בחרו ב"virustotal.com"
סמנו ב V את האפשרות "Check virustotal.com"
ואת אפשרות "Submit Unknown Excutables"
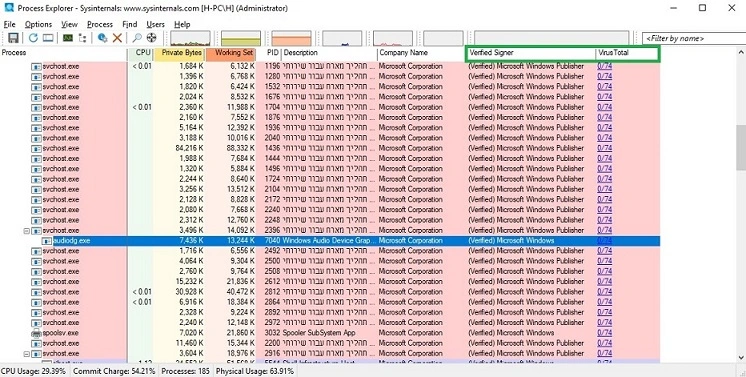
כעת יופיעו לנו 2 עמודות חדשות :
Verified Signer = מציין האם התוכנה מאומתת ע"י מיקרוסופט.
Virus Total = מציין כמה בעיות / תלונות יש בנוגע לאותה תוכנה, ככל שהמספר גבוהה יותר כך יש יותר סיכוי כי מדובר ברוגלה.
ניתן ללחוץ עם העכבר על המספר ולקבל יותר נתונים בנוגע לתוכנה.
במידה ואכן מצאנו תוכנה חשודה, ניתן לבצע עליה עם העבר לחיצה
ימנית ואז לבחור באפשרות "Kill Prosess"
האפשרות תעצור את התוכנה אבל לא תסיר אותה מהמחשב.
לעיתים יש את הצורך להגן בסיסמא על קובצים כלשהם במחשב, בעיקר קבצי TXT המכילים מידע וסיסמאות רגישות,
בעוד ולמערכת ההפעלה של Windows אין את האפשרות להוסיף סיסמא לקבצים, ישנן תוכנות אחרות בהן
ניתן לבצע שימוש על מנת להגן בסיסמא על קובץ כלשהו.
הגנה על קובץ עם סיסמא ב Windows
שימוש בתוכנה WinRar
WinRar היא תוכנה שיתופית ליצירת ולניהול קבצים דחוסים, אשר החלה את דרכה ב 1995. תוכנה ידועה ואמינה.
את התוכנה ניתן להוריד ישירות מהאתר rarlab עם תמיכה בשפה העברית,
ניתן לאתר את ההורדה ברשימת ההורדות של Localized WinRAR versions.
לאחר התקנת התוכנה על המחשב, אנו נבחר את הקובץ הרצוי (ניתן גם מעל לקובץ אחד) ונבצע עליו לחיצה ימנית עם העכבר.
מתוך הרשימה נבחר באפשרות "הוספה לארכיון" (Add to Archive)

בחלון החדש, יש לבחור באפשרות "set password…"

בחלון הגדרת הסיסמא ניתן להזין את הסיסמא הרצויה.
יש לסמן V את האפשרות "Encrypt file names" – אפשרות זו למעשה תמנע גם את הכניסה לקובץ RAR עצמו,
ולא רק תחסום את הפתיחה של התוכן שלו, כך שלא תהיה אפשרות לדעת מהם הקבצים שמוגנים.

דוגמא לקובץ ללא האפשרות "Encrypt file names" – המערכת אכן מאפשרת להכנס לקובץ RAR ולראות מה שמור בתוכו,
ומבקשת סיסמא רק כאשר מנסים לפתוח את הקובץ הדחוס.

שימוש בתוכנה 7-Zip
Zip-7 היא תוכנה חינמית עם קוד פתוח המופצת החל מ 1999, כמו הקודמת גם תוכנה זו ותיקה בשוק ואמינה.
ניתן להוריד את התוכנה ישירות מהאתר הרשמי בפורמטים 32BIT ו- 64BIT.
לאחר התקנת התוכנה על המחשב, אנו נבחר את הקובץ הרצוי (ניתן גם מעל לקובץ אחד) ונבצע עליו לחיצה ימנית עם העכבר.

יש לסמן עם העכבר את האפשרות 7-Zip ולאחר מכן "הוסף אל ארכיון".
בחלון החדש שיפתח לנו ניתן להגדיר סיסמא באיזור "הצפנה"
יש לסמן V תחת האפשרות "הצפן שמות קבצים" – אפשרות זו למעשה תמנע גם את הכניסה לקובץ עצמו ולא רק תחסום את הפתיחה של התוכן שלו.

במידה ובעתיד תצטרכו את הקבצים ניתן יהיה לגשת ולערוך אותם ע"י פתיחת הקובץ המוצפן וביצוע חילוץ לנתונים.
לאחר העריכה / הוספה ניתן לבצע "דחיסה" מחדש לקובץ דחיסה חדש.
בהצלחה !
The post כיצד להגן על קובץ עם סיסמא ב Windows first appeared on Bug Fix Blog.]]>צוות חברת האבטחה NeoSmart זיהו לאחרונה את הקמפיין הזדוני במהלך גלישה באתר תמים.
האתר כנראה נפרץ, בשל רמת האבטחה הנמוכה שלו, והחל לשגר את הקמפיין הזדוני לכל הגולשים שלו.
במאמר הבא נלמד כיצד הוירוס מופץ, ואיך הוא פועל.
הוירוס מופץ על ידי קבוצה הנקראת ElTest, צוות האקרים פורצים לאתרי אינטרנט תמימים ומוסיפים בסוף
כל עמוד באתר קוד JavaScript זדוני.
הקוד יגרום לתוכן הדף להיראות כג'יבריש, ולאחר מכן יקפיץ הודעת התראה.
ההודעה תודיע לגולש כי לדפדפן גוגל Chrome חסר הגופן ""HoeflerText".
ותבקש מהגולש ללחוץ על הכפתור "עדכן" (Update) על מנת להוריד את חבילת הגופן,
בכדי להציג את הדף באופן תקין.
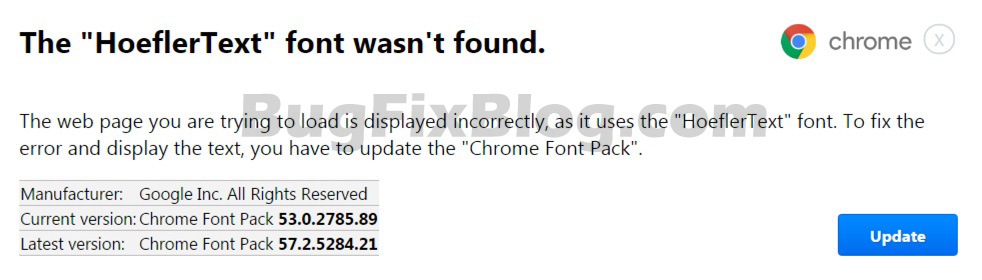
כאשר הגולש לוחץ על הכפתור Update, יורד למחשב קובץ בשם Update.exe או Chrome Font v8.72.exe
ההורדה אינה מתחילה באופן אוטומטי, והקורבן חייב להתקין באופן ידני את התוכנה על מנת להידבק.
לאחר הפעלת הקובץ, שהוא למעשה ההתקנה עבור וירוס הכופר "Spora", פעולת ההשקה של
הוירוס תחל, והוא יתחיל להצפין את הנתונים של הקורבן.
וירוס הכופר Spora מסוגל להצפין את הקבצים בעלי הסיומות הבאות –
.xls, .doc, .xlsx, .docx, .rtf, .odt, .pdf, .psd, .dwg, .cdr, .cd, .mdb, .1cd, .dbf, .sqlite, .accdb, .jpg, .jpeg, .tiff, .zip, .rar, .7z, .backup
בנוסף, בכדי למנוע נזק אשר ימנע ממערכת ההפעלה לעלות כרגיל, Spora מדלג על קבצים שנמצאים בתקיות מסוימות.
כברירת מחדל, Spora לא מצפין קבצים הנמצאים בתקיות המכילות את השמות הבאים –
games

program files (x86)

program files

windows
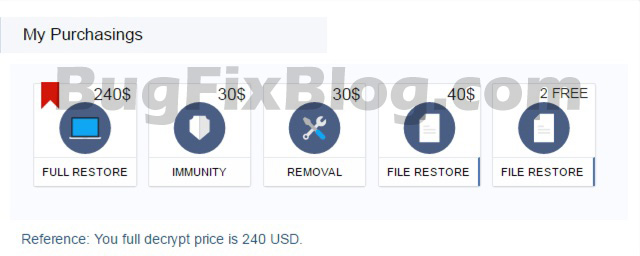
בסיום הצפנת הקבצים של הקורבן, Spora יציג דרישה לתשלום הכופר, וישלח את הקורבן לאתר הוירוס.
באתר הבית של הוירוס, יופיעו האפשרויות הבאות –
- פיענוח קבצים מלא – במחיר 240$*
- קניית חסינות מפני תקיפות חוזרות של Spora עבור 50$*
- מחיקת כל הקבצים הקשורים לוירוס לאחר תשלום הכופר 20$*
- שחזור קובץ בודד 30$
- שחזור 2 קבצים בחינם (להראות לקורבן ששאר הקבצים כן ניתנים לשחזור).
*המחיר משולם באמצעות ביטקוין בלבד, כמובן שלא מומלץ לשלם למפעילי הוירוס, זוהי הונאה.
נדבקתי בוירוס Spora – כיצד ניתן להסירו ?
- יש להוריד, ולבצע סריקה באמצעות Malwarebytes
- להוריד ולבצע סריקה נוספת באמצעות HitmanPro
- ביצוע איפוס לדפדפני האינטרנט המותקנים במחשב.
כיצד ניתן להימנע מהידבקות בוירוס ?
חשוב מאוד לא להוריד "תוספים" או "הרחבות" לדפדפנים ממקורות לא אמינים.
גוגל מפעילים אתר רשמי להתקנת הרחבות – למעבר לאתר
אם יש בעיה בדפדפן, חפשו את הפתרון באתר הבית בלבד.
זיכרו – הוירוס אינו מריץ את עצמו לבד במחשב, ומגיע כסוס טרויאני הדורש את הפעלתו על ידי המשתמש, סרקו בעזרת תוכנת
אנטי וירוס אמינה כל קובץ חשוד.
הגרסה הראשונה, מתחזה לאפליקצייה הפופולרית "PokemonGo".
והגרסה שניה, מתחזה לאפליקצייה להעלאת תמונת מסך.
בשתי גרסאות הוירוס, בדומה לשאר וירוסי הכופר ברשת, ההפצה של הוירוס
נעשית באמצעות השיטה "סוס טרויאני".
הפעולה הישירה שלו בעת ההדבקה תהיה הצפנת כל הנתונים באמצעות הצפנת AES.
לאחר מכן הוירוס ישבית את שירותי MySQL ו- MSSQL.
בסיום ההדבקה הוירוס פותח במחשב חלון חדש, בתוכו נמצאת ההודעה על ההדבקה ועל הצפנת הנתונים,
הקורבנות מונחים לפנות לכתובת דוא"ל, לקבלת הוראות התשלום.
ברקע החלון מושמע קובץ אודיו אשר מגיע עם הוירוס.
גרסאות הוירוס
"Calipso" זוהי הגרסה המתחזה לאפליקצייה לצילום מסך המחשב.
גרסת וירוס זו התגלתה על ידי חוקר אבטחה של אינטל "Marc Rivro",
כאשר הוירוס מופעל, הוא יוצר תקייה חדשה בשם "Calipso" בניתוב –
C: / Users / account-name / Calipso
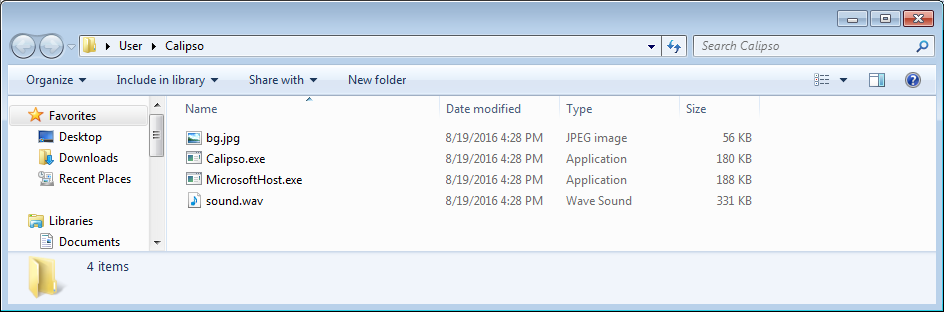
לאחר מכן, הוירוס יתחיל להצפין את המחשב של הקורבן, ובסיום יופיע מסך נעילה.
במסך מופיעה כתובת דוא"ל על מנת לקבל הוראות תשלום.
*חשוב לציין שהוירוס כן מצלם את מסך המחשב, והתמונה נשלחת אוטומטית אל יוצרי הוירוס.
כנראה על מנת לאפשר ליוצרים "להעלות" את מחיר הכופר אם צולמו נתונים חשובים.
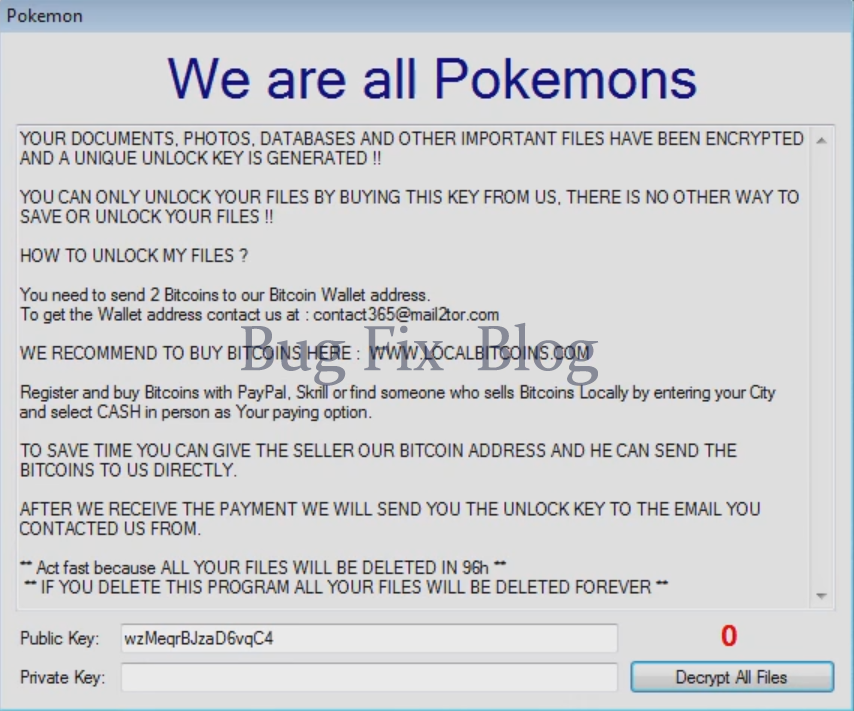
גרסת הפוקימון של DetoxCrypto מופצת כקובץ הפעלה בשם Pokemongo.exe.
בזמן ההדבקה הוירוס יוצר תקייה חדשה בשם Pokemongo, בניתוב הבא :
C: \ Users \ account_name \ Downloads \ Pokemon
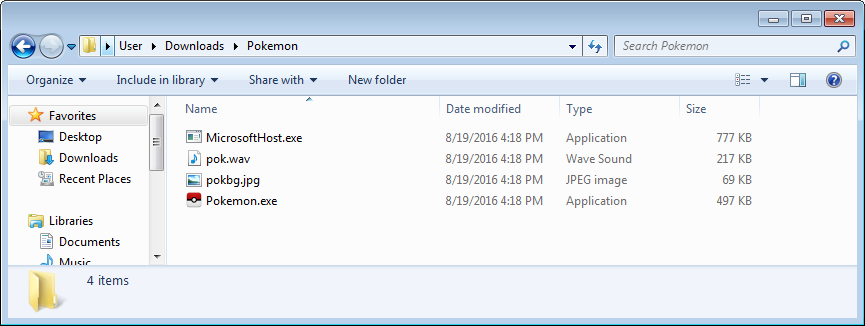
לאחר מכן, הוירוס יתחיל להצפין את המחשב, ובסיום יופיע חלון הודעה קטן,
אשר בתוכו הפרטים לתשלום הכופר.
במאמר הבא אני רוצה לפרט לכם כיצד הוירוס פועל ואיך ניתן להסירו.
KeRanger OS X – מידע כללי
הוירוס התגלה לראשונה על ידי Palo Alto Networks ב- 4 למרץ.
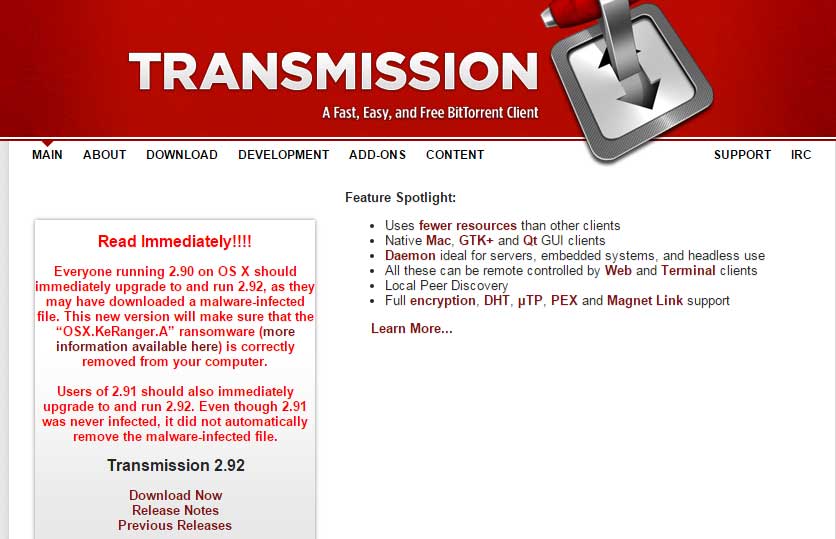
שיטת הפצת הוירוס היא כסוס טרויאני, הוירוס מגיע כ"טרמפיסט" עם תוכנת הביטורנט "Transmission".
וכאשר משתמשים הורידו והתקינו את תוכנת הביטורנט הקובץ הותקן יחד איתה באופן סמוי.
בנוסף, הגיעו דיווחים על קבצים קישור לביטורנט שנראו תמימים אך היו למעשה הורדה של הוירוס.
מפתחי התוכנה מהרו לעדכן את המשתמשים לעדכן לגרסאות החדשות של התוכנה על מנת להיות מוגנים.
כיצד הוירוס פועל ?
כאשר הקורבן מוריד את הקובץ הזדוני, KeRanger מותקן על המחשב באופן סמוי יוצר את הקבצים :
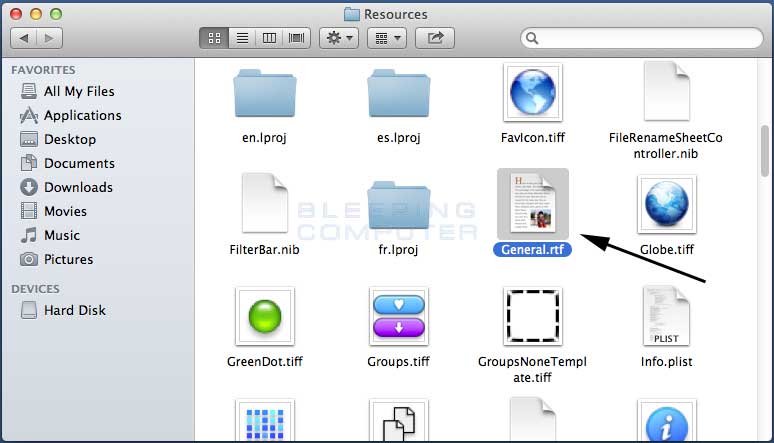
General.rtf בנתיב ~/Library/kernel_service
קובץ במשתמש כמידע כללי על הוירוס וההדבקה.
~/Library/.kernel_pid
~/Library/.kernel_time
שני קבצים המשתמשים כמידע עזר לגבי התשלום.
לאחר מכן הוירוס נשאר במערכת במצב "רדום" לשלושה ימים, אותם הוא מחשב באמצעות השוואה בין הזמן הנוכחי
עם החותמת המאוכסנת בקובץ זמן kernel, לאחר שהזמן חולף, KeRanger יחל לפעול ויצור קשר עם שרתי פיקוד של המערכת לקבלת
קוד הצפנה, כרגע ניתן להעריך כי KeRanger מנסה ליצור קשר עם שרתי הפיקוד הבאים :
lclebb6kvohlkcml.onion.link
lclebb6kvohlkcml.onion.nu
bmacyzmea723xyaz.onion.link
bmacyzmea723xyaz.onion.nu
nejdtkok7oz5kjoc.onion.link
nejdtkok7oz5kjoc.onion.nu
ברגע שמפתח הצפנה מתקשר משרת פיקוד, KeRanger יסרוק את כל הקבצים במסגרת של "משתמשים".
KeRanger מסוגל לאתר ולהצפין את כל הקבצים בעלי הסיומות הבאות :
.3dm, .3ds, .3g2, .3gp, .7z, .ab4, .accdb, .accde, .accdr, .accdt, .ach, .acr, .act, .adb, .ads, .ai, .ait, .al, .apj, .arw, .asf, .asm, .asp, .asx, .avi, .back, .backup, .bak, .bank, .bay, .bdb, .bgt, .bik, .bkf, .bkp, .blend, .bpw, .cdb, .cdf, .cdr, .cdx, .ce1, .ce2, .cer, .cfp, .cgm, .class, .cls, .cmt, .cnv, .cpi, .cpp, .cr2, .craw, .crt, .crw, .cs, .csh, .csl, .csv, .dac, .db, .db3, .dbf, .dbr, .dbs, .dc2, .dcr, .dcs, .dcx, .ddd, .ddoc, .dds, .der, .des, .design, .dgc, .djvu, .dng, .doc, .docm, .docx, .dot, .dotm, .dotx, .drf, .drw, .dtd, .dwg, .dxb, .dxf, .dxg, .ebd, .edb, .eml, .eps, .erf, .exf, .fdb, .ffd, .fff, .fh, .fhd, .fla, .flac, .flv, .fm, .fp7, .fpx, .fxg, .gdb, .gray, .grey, .grw, .gry, .hbk, .hpp, .ibd, .idx, .iif, .indd, .java, .jpe, .jpeg, .jpg, .kdbx, .kdc, .key, .laccdb, .lua, .m4v, .maf, .mam, .maq, .mar, .maw, .max, .mdb, .mdc, .mde, .mdf, .mdt, .mef, .mfw, .mmw, .mos, .mov, .mp3, .mp4, .mpg, .mpp, .mrw, .mso, .myd, .ndd, .nef, .nk2, .nrw, .ns2, .ns3, .ns4, .nsd, .nsf, .nsg, .nsh, .nwb, .nx1, .nx2, .nyf, .obj, .odb, .odc, .odf, .odg, .odm, .odp, .ods, .odt, .oil, .one, .orf, .otg, .oth, .otp, .ots, .ott, .p12, .p7b, .p7c, .pages, .pas, .pat, .pbo, .pcd, .pct, .pdb, .pdd, .pdf, .pef, .pem, .pfx, .php, .pip, .pl, .plc, .pot, .potm, .potx, .ppam, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prf, .ps, .psafe3, .psd, .pspimage, .ptx, .pub, .puz, .py, .qba, .qbb, .qbm, .qbw, .qbx, .r3d, .raf, .rar, .rat, .raw, .rdb, .rm, .rtf, .rwz, .sas7bdat, .say, .sd0, .sda, .sdf, .snp, .sql, .sr2, .srf, .srt, .srw, .st4, .st5, .st6, .st7, .st8, .stc, .std, .sti, .stw, .stx, .svg, .swf, .sxc, .sxd, .sxg, .sxi, .sxm, .sxw, .tex, .tga, .thm, .tlg, .txt, .vob, .vsd, .vsx, .vtx, .wav, .wb2, .wbk, .wdb, .wll, .wmv, .wpd, .wps, .x11, .x3f, .xla, .xlam, .xlb, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xlt, .xltm, .xltx, .xlw, .xpp, .xsn, .yuv, .zip, .tar, .tgz, .gzip, .tib, .sparsebundle
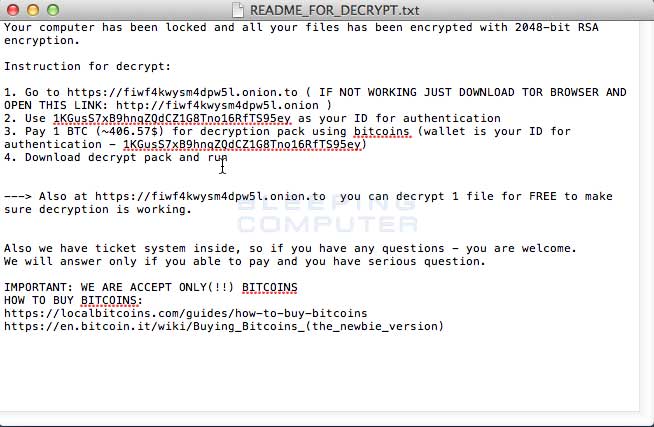
לאחר סיום ההצפנה, בכל תקיה אשר יוצפן בה לפחות קובץ אחד יופיע הקובץ "README_FOR_DECRYPT.txt" אשר בתוכו ינתן המידע כיצד ניתן לשחרר את ההצפנה.
כיצד ניתן למחוק את KeRanger OS X
הכלי הבא מסוגל לאתר את כל הקבצים הקשורים לרוגלת KeRanger וגם ליצור רשימה של כל הקבצים המוצנים במכשיר Mac שלכם.
למרבה הצער, בשלב זה תוכנה רק יוצרת רשימה אך לא מפענחת את הקבצים המוצפנים.
הדרך היחידה לשחזר את הקבצים היא באמצעות גיבוי או תשלום הכופר.
התוכנה נועדה לניקוי המחשב מהוירוס על מנת לבצע שחזור מערכת תקין.
להורדת הקובץ לחצו כאן. *קראו היטב את האזהרות וההנחיות של הקובץ.
בהצלחה !
The post רוגלת KeRanger OS X – מאמר מקיף first appeared on Bug Fix Blog.]]>מעל למליוני מחשבים ברחבי העולם כבר נדבקו, ובמאמר הבא אני רוצה לפרט כיצד הוירוס פועל ואיך ניתן להתמודד מולו.
CryptoWall 4.0 – מידע כללי
CryptoWall זהו וירוס "כופר" אשר הופץ לראשונה בשנת 2013, הוירוס הצליח להדביק מעל למליון מחשבים ברחבי העולם "והשתלט" על מעל לביליון קבצים.
תיאור אופן הפעולה של הוירוס הוא מאוד פשוט – תחילה, הוירוס סורק את המחשב ומאתר את כל המסמכים הקיימים בדיסק הקשיח (תמונות,סרטים,מסמכי טקסט ועוד).
לאחר מכן, הוירוס מצפין את כל הקבצים אשר נסרקו ומונע גישה אליהם.
בשלב האחרון קופצת הודעה בשולחן העבודה אשר מציעה "לפענח" את כל הנתונים שהוצפנו בעבור 700$.
הכופר נעשה תוך 96 שעות בלבד, אם המשתמש אינו משלם במסגרת זמן זו, הכופר מכפיל את עצמו ל 1400$.
בהשוואה לגרסה הקודמת, CryptoWall 4.0 מגיע עם שינויים משמעותיים המקשים על הצלת הקבצים :
- הוירוס מסוגל להשבית את האפשרות "שחזור המערכת" של מערכת ההפעלה, ואף מסוגל לבטל את תיקון ההפעלה שלה.
- הוא לא רק מצפין את הקבצים הקיימים, הוירוס משנה את כל שמות הקבצים המוצפנים על מנת למנוע מהמשתמש לדעת אלו קבצים הוצפנו.
- הוירוס משתמש בפרוטוקול חדש בשונה מהגרסאות הקודמות שלו, נתון המקשה על תוכנות אנטי וירוס לאתר אותו.
איך נדבקים בוירוס CryptoWall 4.0 ?
תחילה, חשוב להבין שהוירוס מופץ ברחבי הרשת באמצעות שיטה הנקראת "סוס טרויאני".
"סוס טרויאני" זוהי תוכנה זדונית המנסה להיכנס אל המחשב תוך התחזות לתוכנה תמימה.
וירוס CryptoWall 4.0 מופץ בעיקר דרך דואר זבל המכיל קבצים מצורפים או קישורים לאתרים אשר נגועים בוירוס.
על פי מקורות שנפגעו על ידי הוירוס, תוארה השיטה הבאה אשר גרמה להם להידבק בוירוס :
ההודעות התחזו לדואר אשר נשלח מחברת ספנות עולמית כמו DHL או FedEx, בתוכן ההודעה נאמר למשתמש שהחברה ניסתה להעביר אליו חבילה אך לא הצליחה מסיבה כלשהי.
לפעמים ההודעות יתיימרו להיות הודעות על משלוח "שבוצע" על ידי המשתמש.
רוב המשתמשים אשר יהיו סקרנים לדעת מהו הדואר האלקטרוני המוזר שהם קבלו יתבקשו לפתוח קובץ המצורף להודעה שאמור להיות "העתק" של פרטי המשלוח.
או לחלופין להיכנס אל אתר מסוים באמצעות כתובת שתצורף לגוף ההודעה.
כאשר המשתמש יפתח את הקובץ או יכנס אל הקישור הוירוס יתקין את עצמו על המחשב באופן אוטומטי, ויחל לפעול מיד בתום התהליך.
שיטה נוספת היא על ידי "הזרקות נתונים" שיבוצעו כאשר משתמשים יגלשו באתרי אינטרנט שנגועים בוירוס.
מלבד ההזרקות, גלישה באתרים נגועים עלולה להקפיץ הודעות מזוייפות אשר יבקשו לבצע "עדכון" לתוכנת Adobe Flash Player.
כיצד הוירוס פועל ואילו מערכות הפעלה נמצאות תחת סכנה ?
וירוס CryptoWall 4.0 תוכנת לפעול בכל הגרסאות של מערכת ההפעלה Windows.
הוא מסוגל להדביק את כל הגרסאות של מערכת ההפעלה כולל הגרסה האחרונה שלה, Windows 10.
כאשר הוירוס מותקן לראשונה במחשב, הוא יוצר הפעלה חדשה באופן אקראי באחת מהתקיות הבאות :
%AppData% או %localAppData%
הפעלה זו תושק על ידי מערכת ההפעלה והיא תתחיל לסרוק את כל הכוננים במחשב על מנת לאתר קבצים שניתן להצפין.
הקבצים שבדרך כלל יאותרו ויוצפנו יהיו קבצי תמונה,סרטון ומסמכים.
כאשר קבצים אלו יוצפנו, הוירוס ידאג לשנות את שמם באופן אקראי על מנת למנוע מהמשתמש לאתר אותם, לדוגמא – "0hewendfq.p5r".
הוירוס מסוגל לאתר ולהצפין את מירב הקבצים הנמצאים על המחשב.
רשימת סיומות קבצים אשר מוצפנים על ידי הוירוס :
.sql, .mp4, .7z, .rar, .m4a, .wma, .avi, .wmv, .csv, .d3dbsp, .zip, .sie, .sum, .ibank, .t13, .t12, .qdf, .gdb, .tax, .pkpass, .bc6, .bc7, .bkp, .qic, .bkf, .sidn, .sidd, .mddata, .itl, .itdb, .icxs, .hvpl, .hplg, .hkdb, .mdbackup, .syncdb, .gho, .cas, .svg, .map, .wmo, .itm, .sb, .fos, .mov, .vdf, .ztmp, .sis, .sid, .ncf, .menu, .layout, .dmp, .blob, .esm, .vcf, .vtf, .dazip, .fpk, .mlx, .kf, .iwd, .vpk, .tor, .psk, .rim, .w3x, .fsh, .ntl, .arch00, .lvl, .snx, .cfr, .ff, .vpp_pc, .lrf, .m2, .mcmeta, .vfs0, .mpqge, .kdb, .db0, .dba, .rofl, .hkx, .bar, .upk, .das, .iwi, .litemod, .asset, .forge, .ltx, .bsa, .apk, .re4, .sav, .lbf, .slm, .bik, .epk, .rgss3a, .pak, .big, wallet, .wotreplay, .xxx, .desc, .py, .m3u, .flv, .js, .css, .rb, .png, .jpeg, .txt, .p7c, .p7b, .p12, .pfx, .pem, .crt, .cer, .der, .x3f, .srw, .pef, .ptx, .r3d, .rw2, .rwl, .raw, .raf, .orf, .nrw, .mrwref, .mef, .erf, .kdc, .dcr, .cr2, .crw, .bay, .sr2, .srf, .arw, .3fr, .dng, .jpe, .jpg, .cdr, .indd, .ai, .eps, .pdf, .pdd, .psd, .dbf, .mdf, .wb2, .rtf, .wpd, .dxg, .xf, .dwg, .pst, .accdb, .mdb, .pptm, .pptx, .ppt, .xlk, .xlsb, .xlsm, .xlsx, .xls, .wps, .docm, .docx, .doc, .odb, .odc, .odm, .odp, .ods, .odt
בסיום תהליך ההצפנה, הוירוס יצור את קובץ הטקסט "HELP_YOUR_FILES.TXT" בשולחן העבודה של המחשב, קובץ זה הוא למעשה מכתב הכופר.
בנוסף, הוירוס יצור מכתב כופר נוסף בכל תקיה אשר הוצפן בה לפחות קובץ אחד, הקובץ יהיה בשם "HELP_YOUR_FILES.HTML".
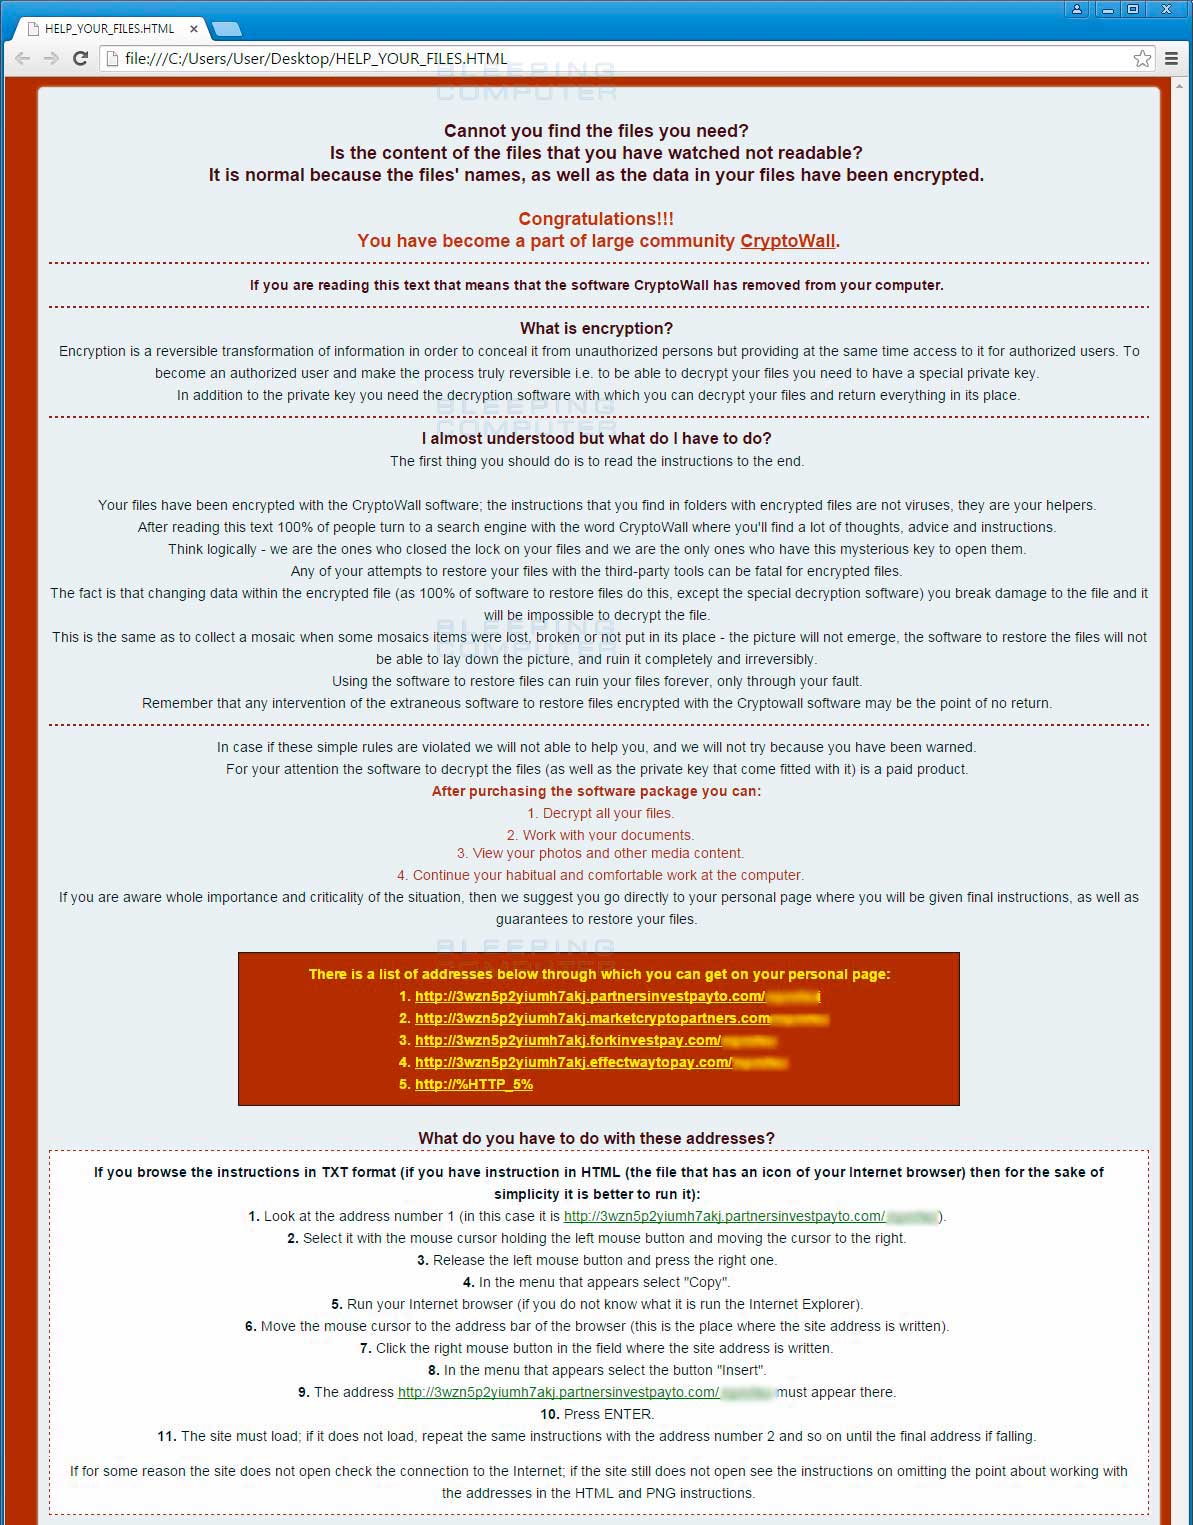
לאחר מכן, טפט שולחן העבודה של מערכת ההפעלה ישונה לקובץ התמונה "HELP_YOUR_FILES.PNG" אשר מגיע עם הוירוס.
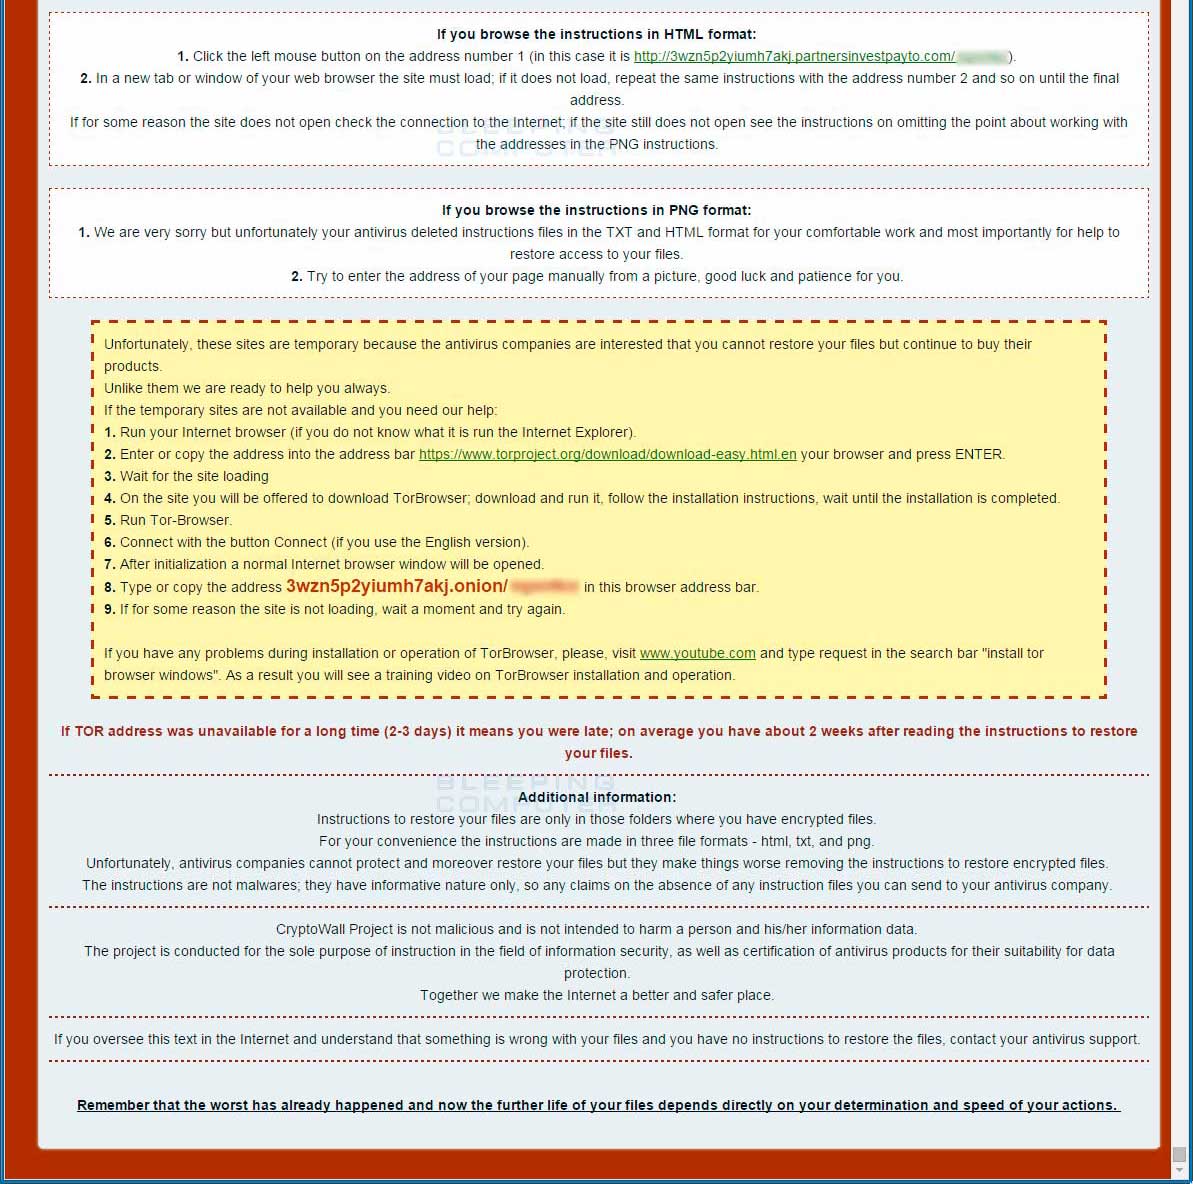
קבצי הטקסט האלו הם למעשה מכתב הכופר, בו יפורט למשתמש כיצד הוא יכול להשיב את הקבצים חזרה.
| שימו לב ! אם אתם לא מתכננים לשלם את הכופר, ורוצים לנסות לשחזר את הקבצים שלכם, אתם יכולים לעקוב אחר המדריך הבא.
חשוב להבין שעל ידי התחלת תהליך ההסרה, אתם מסתכנים באיבוד כל הקבצים שלכם, אשר ישארו מוצפנים גם לאחר הסרת הוירוס. |
מדריך להסרת CryptoWall 4.0 מהמחשב
בהמשך המאמר יהיה מדריך מקיף להסרת הוירוס CryptoWall 4.0 מהמחשב שלכם, למרות זאת, אני לא יכול להבטיח לכם או להיות אחראי לכך שהקבצים האישיים שלכם יחזרו לקדמותם.
המדריך הבא נועד לנקות את המחשב מהוירוס על מנת לבצע שחזור מידע למערכת (במידה ויש לכם).
שלב 1 : מחיקת CryptoWall 4.0 מהמחשב בעזרת Malwarebytes
Malwarebytes היא תוכנה חינמית המשתמשת בטכנולוגיה המובילה בתחום כדי לזהות ולהסיר את כל העקבות של תוכנות זדוניות,תולעים,סוסים טרויאניים,רוגלה ועוד.
את התוכנה ניתן להוריד דרך הלינק הבא, או להיעזר במדריך הקיים בבלוג.
לאחר הורדת התוכנה, התקינו אותה על המחשב, בצעו עדכון למסד הנתונים, והריצו סריקה מלאה של המחשב.
בסיום הסריקה יש לאשר לתוכנה למחוק את כל הוירוסים שהיא זיהתה על המחשב, שימו לב שלעיתים תדרשו גם להפעיל את המחשב מחדש מספר פעמים לפי דרישת התוכנה.
שלב 2 : בדיקה חוזרת של הוירוס CryptoWall 4.0 באמצעות HitmanPro
HitmanPro נמצאת במקום השני בבחירת סורק תוכנות זדיוניות ווירוסים.
התוכנה לזהות ולמחוק תוכנות זדוניות,וירוסים,סוסים טרויאניים ועוד, ומסוגלת לעבוד לצד אמצעי הגנה אחרים ללא כל האטה.
את התוכנה ניתן להוריד דרך הלינק הבא. (מדריך ההתקנה נמצא בדף ההורדה).
לאחר ההתקנה, התקינו את התוכנה ובצעו סריקה מלאה למחשב.
בסיום תהליך הסריקה מחקו את כל הוירוסים שנמצאו, בשלב זה התוכנה תבקש ממכם להפעיל אותה באמצעות חשבון קיים.
בחרו באפשרות "Activate free license" אשר יפתח לכם את התוכנה ל 30 ימי התנסות בחינם.
*במקרים מסויימים תאלצו למחוק ידנית את קובץ הודעת הכופר HELP_YOUR_FILES.HTML, ואת הקובץ הנוסף HELP_YOUR_FILES.TXT.
בנוסף, תאלצו לשנות ידנית את טפט שולחן העבודה שלכם, ולבצע חיפוש ומחיקה לקובץ HELP_YOUR_FILES.PNG.
בסיום השלב הזה הוירוס CryptoWall 4.0 הוסר במלואו מהמחשב, אך הקבצים אשר נדבקו עדין ישארו מוצפנים.
בשלב זה ניתן לנסות לבצע שחזור מידע למערכת.
סיכום
כדי להגן על המחשב שלכם מפני הוירוס CryptoWall 4.0, עליכם תמיד להיות בעלי תוכנת אנטי וירוס פעילה במחשב.
לבעלי עסקים ואנשים אשר מחזיקים מידע חשוב במחשב הייתי ממליץ לרכוש חשבון פרימיום של תוכנת Malwarebytes אשר יקנה לה
את האפשרות "סריקה בזמן אמת", אופציה אשר מעלה את אבטחת המחשב לדרגה גבוהה.
בנוסף, יש לבצע גיבוי מידע מלא למסמכים האישיים שלכם, וגיבוי למערכת ההפעלה.
חשוב לזכור – לא לפתוח דואר אלטרוני ממקורות לא ידועים, במיוחד אלו שמצורפים אליהם קבצים חשודים.
מהי OpenBrowserVersion4 ?
התוכנה מפורסמת ברחבי האינטרנט בתור "כלי" המשפר ומייעל את חווית הגלישה באינטרנט.
אך לצערנו הרב, OpenBrowserVersion4 הינה תוכנה זדונית מתוחכמת ביותר אשר פועלת בדרך הבאה –
בשלב הראשון עם התקנתה התוכנה תדביק את דפדפני האינטרנט שברשותינו.
לאחר מכן התוכנה "תלמד ותעקוב" אחר הרגלי הגלישה שלנו (נתון המלמד כי פרטיות הגלישה שלנו ניזקת).
לבסוף, התוכנה תציג לנו פרסומות מותאמות במהלך הגלישה, והיא תהיה מסוגלת להתמיע פרסומות באתרי אינטרנט תמימים
על מנת לגרום לנו ללחוץ עליהם, ואף תציג לנו פרסומות Pop-up (פרסומות אשר נפתחות בדפים חדשים).
התוכנה כל כך חזקה עד שהיא מסוגלת להחליף את הפרסומות המוצגות במנוע החיפוש "Google".
מיותר לציין שכמעט כל הפרסומות שיוצגו דרך התוכנה "OpenBrowserVersion4" יובילו אותנו לווירוסים ותוכנות זדיוניות.

איך המחשב נדבק ברוגלת OpenBrowserVersion4 ?
בדרך כלל OpenBrowserVersion4 מגיע יחד עם תוכנות חינמיות אחרות.
אשר במהלך תהליך ההתקנה שלהן תיקפוץ הודעת בקשה להתקנת התוכנה.
תוכנות אחרות אף מתקינות את התוכנה ללא אישור המשתמש.
ולכן תמיד רצוי להקדיש יותר תשומת לב כאשר אנו מתקינים תוכנות חינמיות על המחשב אשר המפיץ שלהן אינו ידוע לנו.
מומלץ לשים לב לכל בקשה ולכל המלצה במהלך ההתקנה ולא לבחור בכל דבר אשר אינו מוכר לנו.
כיצד ניתן להסיר את התוכנה OpenBrowserVersion4 ?
- בשלב הראשון נידאג להסיר את התוכנה מהמחשב באמצעות אשף הסרת התוכנות של ווינדוס.
- נבצע סריקה מלאה באמצעות התוכנה Malwarebytes, בסיום הסריקה יש להסיר את כל היישומים אשר אותרו.
- נבצע איפוס לכל דפדפני האינטרנט המותקנים על המחשב.
- נסרוק ונמחק סוגיות פגומות באמצעות התוכנה Ccleaner.
בהצלחה !
The post רוגלת OpenBrowserVersion4 – מאמר מקיף. first appeared on Bug Fix Blog.]]>תוכנת iLivid ?
התוכנה פותחה על ידי חברת " Bandoo Media Inc", התוכנה היא למעשה תוכנת "מנהל הורדות" המבטיחה ייעול במהירות ההורדה וגישה נוחה אל התוכן.
אך למעשה התוכנה אינה כזאת טובה כפי שהיא מפורסמת, היא עלולה להדביק את המחשב בתוכנות רוגלה רבות אשר מסכנות את פרטיות המשתמש.
*לצורך הדגמה הורדתי את קובץ ההתקנה אל תוכנה וירטואלית, רצוי מאוד לא לנסות על המחשב הפרטי.
מיותר לציין שהאנטי וירוס קפץ והתריע על הדבקה אפשרית.

כבר בתחילת תהליך ההתקנה יוצרי התוכנה "ממליצים" לנו להתקין ולהפוך את "searchnu.com" לאתר הבית שלנו, ואת "search-result.com" כמנוע החיפוש ברירת המחדל.
מיותר לציין ששני אתרים אלו ידועים כמפיצי תוכנות רוגלה.

בשלב הבא, תהליך ההתקנה מבקש מאיתנו להתקין את התוכנה "Torch" ובנוסף להפוך אותו לדפדפן ברירת המחדל של המחשב.
שימוש בדפדפן לא מאובטח זה עלול לסכן את פרטיות הגולש, לחשוף מידע לגביו ובנוסף לחשוף אותו לפרסומות מזוייפות המובילות להורדת תוכנות רוגלה נוספות.

סימפטומים של הידבקות ברוגלת iLivid
- אם בהפעלת הדפדפן ובכל פתיחת לשונית חדשה אנו מועברים לאתר "searchnu.com".
- מנוע החיפוש ברירת המחדל שלכם הוא "search-result.com"
- דפדפן ברירת המחדל שלכם הוא "Torch".
- אתם מקבלים באופן אוטומטי פרסומות קופצות כאשר אתם גולשים באינטרנט.
- הגדרות כל דפדפני האינטרנט שלנו שונו לרמת האבטחה הנמוכה ביותר.
כיצד למחוק את iLivid ?
ראשית, יש להסיר ידנית בעזרת אשף הסרת התוכניות של מערכת ההפעלה את "iLivid" ואת התוספות "search-result.com", "searchnu.com".

בשלב הבא נבצע איפוס לדפדפני האינטרנט שברשותינו (IE/FF/Chrome).
בשלב השלישי נוריד ונבצע סריקה מלאה של תוכנת Malwarebytes.
בהצלחה !
The post רוגלת iLivid – מדריך הסרה first appeared on Bug Fix Blog.]]>