"Remote Access Trojan" ובקיצור – "RAT" זהו סוג של רוגלה הנכנסת למחשב "כסוס טרויאני",
ובדרך כלל מגיעה למחשב "כטרמפיסטית" כאשר משתמשים בקישורי טורנט נגועים, נכנסים לאתרים נגועים ועוד.
כאשר משתמש נדבק בסוג רוגלה זו הוא בדרך כלל לא ידע זאת עד לפעולה מצד האקר אשר שולט ברוגלה.
המטרה העיקרית של הרוגלה הוא לאפשר לפורץ "גישה מרחוק" למחשב שנדבק,
אבל בנוסף לזה הרוגלה מבצעת גם
מעקב שקט אחר המצלמה, מיקרופון, הקלדות אשר מבוצעות, נתוני גלישה ועוד,
ומעבירה את כל הנתונים אל השרת של יוצרי הרוגלה.
סריקת מחשב אחר Remote Access Trojan
הסריקה תתבצע באמצעות התוכנה process-explorer אשר ניתן להוריד מאגר ההורדות של מיקרוסופט.
לאחר ההורדה יש לבצע חילוץ לקובץ ע"י תוכנה תואמת (לדוגמא – WinRAR)
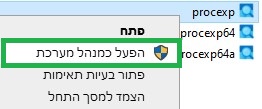
לאחר פריסת הנתונים הכנסו אל התקיה ולחצו עם העכבר לחיצה ימנית על "procexp.exe"
ובחרו באפשרות "הפעל כמנהל מערכת".
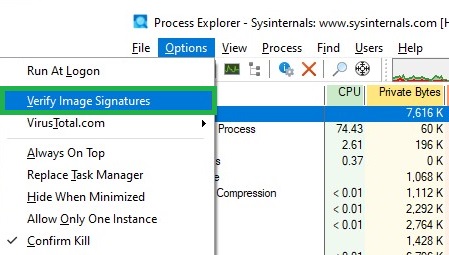
בחלונית התוכנה בחרו בתפריט העליון את הלשונית "options"
וסמנו ב V את האפשרות "Verify image Signatures"
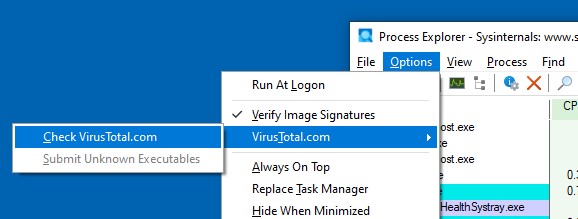
בחרו שוב בלשונית "options"
בחרו ב"virustotal.com"
סמנו ב V את האפשרות "Check virustotal.com"
ואת אפשרות "Submit Unknown Excutables"
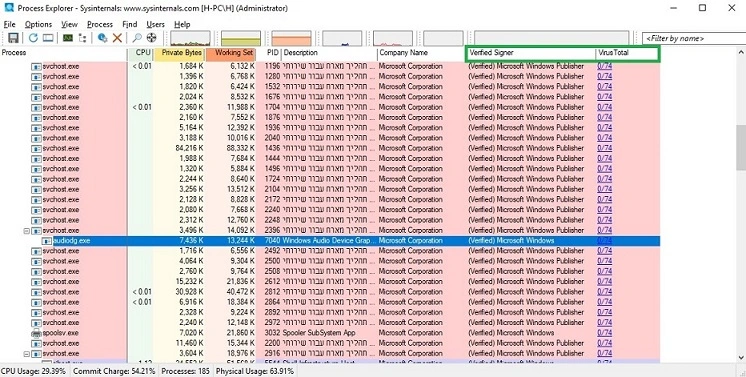
כעת יופיעו לנו 2 עמודות חדשות :
Verified Signer = מציין האם התוכנה מאומתת ע"י מיקרוסופט.
Virus Total = מציין כמה בעיות / תלונות יש בנוגע לאותה תוכנה, ככל שהמספר גבוהה יותר כך יש יותר סיכוי כי מדובר ברוגלה.
ניתן ללחוץ עם העכבר על המספר ולקבל יותר נתונים בנוגע לתוכנה.
במידה ואכן מצאנו תוכנה חשודה, ניתן לבצע עליה עם העבר לחיצה
ימנית ואז לבחור באפשרות "Kill Prosess"
האפשרות תעצור את התוכנה אבל לא תסיר אותה מהמחשב.
מהי OpenBrowserVersion4 ?
התוכנה מפורסמת ברחבי האינטרנט בתור "כלי" המשפר ומייעל את חווית הגלישה באינטרנט.
אך לצערנו הרב, OpenBrowserVersion4 הינה תוכנה זדונית מתוחכמת ביותר אשר פועלת בדרך הבאה –
בשלב הראשון עם התקנתה התוכנה תדביק את דפדפני האינטרנט שברשותינו.
לאחר מכן התוכנה "תלמד ותעקוב" אחר הרגלי הגלישה שלנו (נתון המלמד כי פרטיות הגלישה שלנו ניזקת).
לבסוף, התוכנה תציג לנו פרסומות מותאמות במהלך הגלישה, והיא תהיה מסוגלת להתמיע פרסומות באתרי אינטרנט תמימים
על מנת לגרום לנו ללחוץ עליהם, ואף תציג לנו פרסומות Pop-up (פרסומות אשר נפתחות בדפים חדשים).
התוכנה כל כך חזקה עד שהיא מסוגלת להחליף את הפרסומות המוצגות במנוע החיפוש "Google".
מיותר לציין שכמעט כל הפרסומות שיוצגו דרך התוכנה "OpenBrowserVersion4" יובילו אותנו לווירוסים ותוכנות זדיוניות.

איך המחשב נדבק ברוגלת OpenBrowserVersion4 ?
בדרך כלל OpenBrowserVersion4 מגיע יחד עם תוכנות חינמיות אחרות.
אשר במהלך תהליך ההתקנה שלהן תיקפוץ הודעת בקשה להתקנת התוכנה.
תוכנות אחרות אף מתקינות את התוכנה ללא אישור המשתמש.
ולכן תמיד רצוי להקדיש יותר תשומת לב כאשר אנו מתקינים תוכנות חינמיות על המחשב אשר המפיץ שלהן אינו ידוע לנו.
מומלץ לשים לב לכל בקשה ולכל המלצה במהלך ההתקנה ולא לבחור בכל דבר אשר אינו מוכר לנו.
כיצד ניתן להסיר את התוכנה OpenBrowserVersion4 ?
- בשלב הראשון נידאג להסיר את התוכנה מהמחשב באמצעות אשף הסרת התוכנות של ווינדוס.
- נבצע סריקה מלאה באמצעות התוכנה Malwarebytes, בסיום הסריקה יש להסיר את כל היישומים אשר אותרו.
- נבצע איפוס לכל דפדפני האינטרנט המותקנים על המחשב.
- נסרוק ונמחק סוגיות פגומות באמצעות התוכנה Ccleaner.
בהצלחה !
The post רוגלת OpenBrowserVersion4 – מאמר מקיף. first appeared on Bug Fix Blog.]]>תוכנת iLivid ?
התוכנה פותחה על ידי חברת " Bandoo Media Inc", התוכנה היא למעשה תוכנת "מנהל הורדות" המבטיחה ייעול במהירות ההורדה וגישה נוחה אל התוכן.
אך למעשה התוכנה אינה כזאת טובה כפי שהיא מפורסמת, היא עלולה להדביק את המחשב בתוכנות רוגלה רבות אשר מסכנות את פרטיות המשתמש.
*לצורך הדגמה הורדתי את קובץ ההתקנה אל תוכנה וירטואלית, רצוי מאוד לא לנסות על המחשב הפרטי.
מיותר לציין שהאנטי וירוס קפץ והתריע על הדבקה אפשרית.

כבר בתחילת תהליך ההתקנה יוצרי התוכנה "ממליצים" לנו להתקין ולהפוך את "searchnu.com" לאתר הבית שלנו, ואת "search-result.com" כמנוע החיפוש ברירת המחדל.
מיותר לציין ששני אתרים אלו ידועים כמפיצי תוכנות רוגלה.

בשלב הבא, תהליך ההתקנה מבקש מאיתנו להתקין את התוכנה "Torch" ובנוסף להפוך אותו לדפדפן ברירת המחדל של המחשב.
שימוש בדפדפן לא מאובטח זה עלול לסכן את פרטיות הגולש, לחשוף מידע לגביו ובנוסף לחשוף אותו לפרסומות מזוייפות המובילות להורדת תוכנות רוגלה נוספות.

סימפטומים של הידבקות ברוגלת iLivid
- אם בהפעלת הדפדפן ובכל פתיחת לשונית חדשה אנו מועברים לאתר "searchnu.com".
- מנוע החיפוש ברירת המחדל שלכם הוא "search-result.com"
- דפדפן ברירת המחדל שלכם הוא "Torch".
- אתם מקבלים באופן אוטומטי פרסומות קופצות כאשר אתם גולשים באינטרנט.
- הגדרות כל דפדפני האינטרנט שלנו שונו לרמת האבטחה הנמוכה ביותר.
כיצד למחוק את iLivid ?
ראשית, יש להסיר ידנית בעזרת אשף הסרת התוכניות של מערכת ההפעלה את "iLivid" ואת התוספות "search-result.com", "searchnu.com".

בשלב הבא נבצע איפוס לדפדפני האינטרנט שברשותינו (IE/FF/Chrome).
בשלב השלישי נוריד ונבצע סריקה מלאה של תוכנת Malwarebytes.
בהצלחה !
The post רוגלת iLivid – מדריך הסרה first appeared on Bug Fix Blog.]]>ואיפוס הדפדפן לעיתים קרובות עשוי לסייע בהסרת תוכניות ותוספות לא רצויות. במדריך זה נלמד את היתרונות של איפוס הדפדפן וכיצד לבצע זאת.
הדפדפן שלנו – הפרטיות שלנו
כיום, דפדפן האינטרנט שלנו הוא כספת המכילה מידע רב אודותינו.
הוא מכיל את היסטורית הגלישה שלנו, סיסמאות, ונתוני גלישה רבים הנשמרים באופן
אוטומטי כאשר אנו גולשים באינטרנט.
מפתחי תוכנות רוגלה ותוכנות זדוניות רבים בוחרים ברוב המקרים לכוון את ההתקפה
על דפדפן האינטרנט שלנו, שחשוף יותר להתקפות על מנת לנצל את השימוש בו לטובתם.
באמצעות תוכנות זדוניות ניתן "להשתלט" על דפדפן האינטרנט שלנו ולשנות את הגדרותיו.
איפוס הדפדפן – יתרונות
אומנם איפוס הדפדפן נשמע ממש כמו "הסרה והתקנה מחדש" אך ברוב המקרים גם אם נמחק את
הדפדפן קבצי מידע שונים הנשמרים במחשב שלנו לא ימחקו בהסרה הרגילה, ולאחר התקנה מחדש
הם יתמזגו מחדש לתקית ההתקנה.
איפוס הדפדפן מאפשר לנו ניהול חכם של תקית ההתקנה, ומאפשר לדפדפן לחזור ולהגדיר את
עצמו בדיוק כפי שהוא תוכנת על ידי היצרן.
תהליך האיפוס מאפשר לנו :
- להיפתר מדף בית שמסרב להסיר את עצמו מהדפדפן.
- להיפתר מחלונות לא רצויים שנפתחים לנו בזמן הפעלת הדפדפן.
- להסיר קבצי רוגלה שנטמעו בדפדפן.
- הסרת תוספות המסרבות להסיר את עצמן.
- תיקון תקלות שנגרמו משינוי הגדרות הדפדפן.
חשוב להבין, שרוב התקלות שצוינו נגרמות מתוכנות זדוניות ותוכנות רוגלה שפגעו בדפדפן.
*שימו לב שאיפוס הדפדפן ימחק את ההיסטוריה, נתוני התחברות, נתוני חיפוש, מאיצים, הגנות מעקב (אם הותקנו), ותוספות.
איפוס אינטרנט אקספלורר (Internet Explorer) 
על מנת לאפס את הדפדפן נכנס ללשונית "כלים" (gear) ולאחר מכן נבחר באפשרות
"אפשרויות אינטרנט" (Internet options)

בחלון שיפתח נעבור ללשונית "מתקדם" (Advanced) ונלחץ על הכפתור "איפוס" (Reset).

לאחר מכן בחלון החדש נסמן ב V את ההגדרה "מחק הגדרות אישיות" (delete personal settings)
בסיום התהליך סגרו את הדפדפן והפעילו אותו מחדש.
איפוס מוזילה פאיירפוקס (Mozilla Firefox)
על מנת לאפס את הדפדפן נחלץ על תפריט האפשרויות ונבחר בעזרה.

ולאחר מכן באפשרות "מידע לפתרון בעיות" (Troubleshooting Information)

בחלון החדש שיפתח לנו נלחץ על "איפוס Firefox".

הדפדפן ייסגר לאיפוס יפעיל עצמו מחדש באופן אוטומטי.
איפוס גוגל כרום (Google Chrome)
בכדי לאפס את הדפדפן נלחץ על תפריט האפשרויות ונבחר ב"הגדרות" (settings)

בחלון שיפתח נבחר באפשרות "הצג הגדרות מתקדמות" (Show advanced settings).

ולאחר מכן באפשרות "אפס את הגדרות הדפדפן" (Reset browser settings).

בסיום התהליך סגרו את הדפדפן והפעילו אותו מחדש.
בהצלחה !
The post מדריך לאיפוס דפדפן האינטרנט first appeared on Bug Fix Blog.]]>ולעיתים קורה ויש מלפנינו מחשב ציבורי שדרכו ניתן לבצע את הפעולות האלו בקלות ולכן הפיתוי להשתמש
בו גבוהה, וברוב המקרים השימוש נעשה ללא כל ידע בסיכון הטמון במחשב זה.
תוכנות זדוניות (malware) – כללי בטיחות בזמן שימוש במחשב ציבורי
כתבה שלישית בסדרה
למעבר לארכיון הסדרה לחצו כאן
גורמי הסכנה העיקריים
לרוב, מחשבים אלו אינם מתוחזקים באופן קבוע או שהם מתוחזקים באופן חלקי ללא דגש על האבטחה שלהם.
מחשבים אלו יכולים להכיל תוכנות זדוניות המוטמעות במחשב, אותן תוכנות מסוגלות לרגל אחר השימוש במחשב ולשכתב לעצמן את פרטי הפרופיל, אותם פרטים ישלחו לגורם שהכניס אותם למחשב זה.
כמו כן ישנם תוכנות המסוגלות לבצע "פישינג" לחשבונות אליהם ניכנס דרך מחשב זה.
*דיוג (פישינג : בתרגום חופשי מאנגלית) הינו מונח המתאר שיטות מגוונות לגניבת חשבונות וירטואלים על ידי התחזות לגורמים מסוימים.
ולכן, אני רוצה להציג בפניכם 5 כללי זהירות חשובים מאוד שיש לעבוד לפיהם בזמן שימוש במחשב ציבורי.
5 כללים לשימוש בטוח במחשב ציבורי
1. אין להכניס פרטי חשבונות פיננסיים
זהו הכלל הראשון והחשוב ביותר, שימוש בפרטים פיננסיים כמו כניסת לחשבון הבנק דרך שירותי האינטרנט או הזנת מספר כרטיס אשראי הם אסורים בהחלט.
כמו שציינתי, ישנם יישומי תוכנה מתוחכמים היכולים לפענח כל הקשה אשר בוצעה במחשב ולשמור אותה.
מידע זה יועבר בדואר לחשבונו של ההאקר שפיתח את תוכנה זדונית זו.
2.אל תשמרו את פרטי ההתחברות
לאנשים רבים יש הרגל של סגירת חלון הדפדפן ללא יציאה מהחשבון שממנו הם עבדו.
סגירת חלון הדפדפן לא בהכרח מוחקת את פרטי החשבונות מהמערכת.
האדם הבא אשר ישתמש במחשב יהיה בעל גישה פתוחה לאותו חשבון שממנו עבדתם, ובנוסף אסור לשכוח
שיש את הסיכון שתוכנה זדונית "תיקרא" את יומן השימוש של הדפדפן ותעלה על הפרטים.
ולכן חשוב לבצע התנתקות מהחשבון לפני סגירת הדפדפן.
3.מחקו את ההיסטוריה
דפדפנים מסוימים מסוגלים לשמור את שם ההתחברות שלכם לאתרים מסוים, בפייסבוק לדוגמא הדפדפן
יהיה מסוגל לשמור את כתובת האימייל שלכם בפרטי ההתחברות.
דבר המעמיד גם את חשבון הפייסבוק וגם את חשבון האימייל מפני פריצה.
ולכן, מחיקת ההיסטוריה בתום השימוש במחשב עשויה למנוע זאת.
4.אל תשאירו שום קובץ במחשב
לאחר השימוש במחשב עשויים להישאר בו קבצים שעבדנו עליהם.
קבצי WORD לדוגמא עשויים להשאיר "עותק" במחשב לאחר העריכה שלהם ולכן תמיד חשוב לבדוק שלא השארנו
שום קובץ או רישום כלשהוא.
ותמיד מומלץ לרוקן את סל המחזור לאחר השימוש במחשב.
5.בדקו שאף תוכנה לא עובדת ברקע בזמן חיבור
תוכנות זדוניות מסוימות עלולות "לשכפל" את תוכן התקן הUSB ולשמור את המידע בתוכן ואף לשלוח
אותו אל ההאקר שפיתח אותן.
בזמן חיבור התקן USB למחשב, יש לבדוק ששום תוכנה לא עובדת ברקע.
בדיקה פשוטה תבוצע על ידי צפייה בשורת המשימות והבחנה בין תוכנות מוכרות לכאלו שפחות.
בדיקה מקיפה תעשה על ידי "מנהל המשימות" של מערכת ההפעלה.
Malwarebytes – רקע
נוצרה בשנת 2008 ונחשבת כיום בתור תוכנת הסרת הרוגלה החזקה ביותר והאמינה ביותר בתחום.
התוכנה מופצת בחינם (קיימת גם גרסת פרימיום), וקלות השימוש ופשטות ממשק הניהול שלה הפכו אותה לפופולארית מאוד בקרב משתמשי מחשב רבים, וכן אצל טכנאי מחשבים.
התוכנה תומכת בכל מערכות ההפעלה המבוססות Windows, וניתנת להתקנה גם בשפה העברית.
גולשים שיש ברשותם את מערכת ההפעלה חלונות XP ירצו מאוד את תוכנה זאת עקב הפסקת התמיכה של מיקרוסופט במערכת ההפעלה, אם כי שימוש במערכת הפעלה זו אינו מומלץ יותר.
גרסאות של Malwarebytes
הגרסה החינמית
גרסה זאת מאפשרת לנו לבצע סריקה מלאה למחשב, ומחיקת רוב קבצי הרוגלה (spyware), והתוכנות הזדוניות.
התוכנה אף מסוגלת לתקן תוכנות וקבצים שנפגעו כתוצאה של חדירת רוגלה אליהם ולהחזירם לפעולה תקינה.
גרסת הפרימיום
גרסה זאת מוסיפה את אפשרות "הגנה בזמן אמת" ומאפשרת למחשב למנוע את החדירה של אותן רוגלות.
אומנם אפשרות זאת נשמעת זניחה, אך במקרים בהם אותן תוכנות זדוניות מפילות את מערכת ההפעלה,
אף תוכנה לא תהיה מסוגלת לשחזר את המערכת, ורק גיבוי שנעשה מראש או פרמוט המערכת והתקנתה מחדש יפתרו את הבעיה, ולכן הגנה זאת היא חשובה בהחלט.
כמו כן גרסה זאת מאפשרת סריקה מהירה יותר וכוללת יותר של המערכת.
Malwarebytes – הורדה והתקנה
להורדת קובץ ההתקנה של התוכנה לחצו כאן.
עם הפעלת תוכנת ההתקנה תתבקשו לבחור שפה, שימו לב שניתן לבחור בעברית.
את שאר השלבים ניתן להמשיך ללא חשש.
עם סיום תהליך ההתקנה יקפוץ לנו החלון הבא :

בשלב זה ניתן לבחור בין שתי גרסאות התוכנה :
1.גרסת הפרימיום (מוקפת בריבוע אדום) יחד עם 14 ימי ניסיון שבסופם תידרשו לרכוש את המוצר.
2.הגרסה החינמית של המוצר.
יש לבחור את הגרסה המועדפת עליכם וללחוץ סיום.
בהצלחה לכולם!
The post תוכנת Malwarebytes – הסוף לרוגלה first appeared on Bug Fix Blog.]]>כאשר אנו מעוניינים להוריד קובץ או תוכנה מסוימת למחשב שלנו, אנו נפנה בדרך כלל לאתרי ההורדות הגדולים הנמצאים ברשת.
בדרך כלל, אתרים אלו מספקים לנו את קובץ ההורדה ללא בקשה לתשלום, ולכן הם מציבים לאורך הדף פרסומות תוכן המאפשרות להם להניב רווחים על צפיות והקלקות לצורך המשך קיום האתר.
הבעיה היא שלא תמיד יש שליטה בתוכן המודעות המוצגות, ולכן בתקופה האחרונה הרבה מאוד גורמים מנצלים זאת ומציבים פרסומות המיועדות להטעות את הגולש באופן מובהק ולגרום לו ללחוץ עליהן.
בכתבה זאת אנו נשים דגש על המודעות שמתחזות לכפתור ההורדה.
אז מתי הן מופיעות ?
המודעות האלו בדרך כלל יופיעו לנו לאחר הלחיצה על סוג הקובץ או התוכנה שאנו מעוניינים להוריד.
מכיוון שרוב אתרי ההורדות הגדולים והאמינים הם באנגלית, קל מאוד לזייף את כפתורי ההורדה,
ולהציב מודעה עם זיוף זה על מנת להטעות את הגולש, ולגרום לו להוריד את הקובץ הזדוני במקום הקובץ המקורי.
דוגמא
לצורך הדגמה נכנסנו לאתר ההורדות Download.com המתופעל על ידי חברת cnet.
אתר אמין מאוד המספק הורדות במהירויות גבוהות ללא תשלום.
בחרנו בקובץ שאנו רצינו להוריד ולאחר מכן לחצנו על "הורדה".
מיד לאחר מכן הועברנו לעמוד ההורדה בו אנו נדרשים ללחוץ על "הורד עכשיו" ובעמוד זה נמצאת הבעיה.

אותן פרסומות (המוקפות בריבוע אדום) מסומנות על ידי האתר בשביל הגולשים כפרסומות, בריבועים הקטנים המסומנים באדום מופיעה המילה "Ads" שמודיעה לנו שמדובר בפרסומת.
*לחצן ההורדה המקורי מסומן בריבוע ירוק.
דרכי הימנעות מהורדת הקבצים
כאשר אנו נגיע עם ידע מוקדם בתחום, אנו נוכל להבחין בסימונים אלו בקלות רבה.
כמו כן חשוב לזכור שבדרך כלל כפתור ההורדה לא יופיע כתמונה (כמו הפרסומת הימנית בדוגמא).
AdBlock Plus
דרך מעולה להימנע מפרסומות אלו היא שימוש בתוסף הגלישה "AdBlock Plus".
התוסף חוסם פרסומות באופן אוטומטי והוא מתאים לכל דפדפן גלישה.
ניתן להוריד את התוסף בחינם – למעבר אל אתר התוסף לחצו כאן.
נזקים העלולים להיגרם למחשב
התקנה של תוכנות זדוניות אלו מכניסה למחשב וירוסים ותוכנות "רוגלה" (spyware).
כמו שנאמר בכתבה הקודמת, קבצים ותוכנות זדוניות אלו הורסים את הפעולה התקינה של מערכת ההפעלה.
בנוסף, הם עוקבים אחרינו ושולחים את המידע אל הגורם אשר יצר אותן וכך פוגעות בפרטיות הגלישה שלנו.
כתבה ראשונה בסדרה.
למעבר לארכיון הסדרה לחצו כאן
כמעט ולכל אחד יש סרגל כלים המותקן על דפדפן האינטרנט שלו.
הם מציעים חיפוש מהיר,צפייה בוידיאו, וגישה לשירותים שונים, המסופקים על ידי האתר ממנו נתבקשתם להתקין אותם.
אך הבעיה היא, שרוב הגולשים אינם יודעים שכמעט כל סרגלי הכלים פוגעים בפעולה התקינה של המחשב, הם גורמים לגלישה איטית יותר, והם דלת כניסה לוירוסים רבים.
כמו כן, חלקם אף עוקבים אחר ערכי החיפוש שאתם מכניסים לתוכם.
תוכנות אלו מכונות "Spyware" (רוגלה), והם נחשבות כיום כגורם מספר אחד לנפילות מערכות הפעלה.
אל תסמכו על אף אחד
גם אם האתר רשמי ומוכר מאוד מציע לכם להתקין את סרגל הכלים שלו, על מנת לאפשר לכם גישה לתכנים מסוימים שהוא מציע בחינם (ולעיתים גם בתשלום),
קחו בחשבון שאומנם הסיכוי שדרך סרגל כלים זה יכנס וירוס למערכת הוא נמוך, אך סרגל הכלים עשוי להכביד על פעולת המחשב, ולהאט את גלישת האינטרנט שלכם.
בדפדפנים מסוימים בעלי רמת אבטחה נמוכה, סרגלי כלים אלו עשויים לעקוב אחריכם, על מנת להתאים לכם פרסומות.
מחיקת סרגלי הכלים
ברוב המקרים מחיקת סרגל הכלים לא אמורה להיות בעיה קשה, ניתן להשתמש בתוכנת Ccleaner או פשוט להסירה ידנית דרך אשף החלונות "הוספה והסרה של תוכנית".
אך חלקם, ובעיקר אלו שעקבו אחריכם או הכניסו וירוס או שנים, תהליך ההסרה יהיה קשה במיוחד.
תהליך בדיקת "רוגלה"
תהליך הבדיקה צריך להיות אך ורק לאחר הסרת סרגלי הכלים המותקנים במחשב, והוא יבוצע על ידי תוכנות המיועדות לפעולה זאת.
שימו לב שתוכנת אנטי וירוס אינה מסוגלת למחוק קבצים אלו, אומנם היא תודיע לכם רשמית שהמחשב שלכם מכיל אותם אך היא לא תהיה מסוגלת להסיר את הקבצים לגמרי.
עקב כך, קשה מאוד למצוא תוכנה המסוגלת להסיר את מירב הקבצים ולעיתים רק טכנאי מחשבים מוסמך בעל ידע וכישורים מתאימים יוכל לפתור את הבעיה. אם כי במקרים שנדרש טכנאי על מנת להסיר את הקבצים עדיף לשקול "לפרמט" את המערכת ולהתקינה מחדש.
דרכי הימנעות
אומנם הדרך הטובה ביותר להימנע מתוכנות זדוניות אלו היא הימנעות מחשיפה אליהן.
אך מספר פעולות קטנות עשויות למנוע ולהקטין את הנזק שיכול להיגרם למחשב.
1.שימוש בדפדפן אינטרנט מאובטח ומעודכן –
עדכונים לדפדפני האינטרנט נועדו בראשונה לספק הגנה למשתמש, דפדפני אינטרנט בעלי אבטחה גבוהה עשויים למנוע מתוכנות אלו "להשתלט" עליהם ולעיתים אף להתריע למשתמש שתוכנות אלו מסוכנות לשימוש ושיש להסירן בהקדם.
דפדפני Internet Explorer מתחת לגרסא 9 אינם בטוחים יותר לשימוש עקב הפסקת עדכוני האבטחה שמיקרוסופט התריעו עליה לפני כחצי שנה עם הפסקת התמיכה בחלונות XP.
בעלי מערכות הפעלה XP נדרשים להשתמש בדפדפנים אחרים (פיירפוקס וגוגל כרום מומלצים).
כמו כן יש להוריד ולהתקין כל עדכון שקיים לדפדפן האינטרנט בו אתם משתמשים באופן קבוע.
2.שימוש באנטי וירוס עם תכונת "הגנה בזמן אמת" / "הגנת גלישה" –
תכונות אלו נועדו להגן על המשתמש כאשר הוא משתמש בדפדפן האינטרנט ולמנוע מתוכנות זדוניות אלו לחדור אל המחשב.
רוב התוכנות הזדוניות כיום מבקשות מהמשתמש להתקין אותן כתחפושת של סרגל כלים או "תוסף לדפדפן המאפשר צפייה ישירה בוידיאו".
ולכן שימוש באנטי וירוס הכולל הגנה בזמן אמת הוא חשוב במיוחד מהסיבה שהוא יכול לחסום, למחוק ולהתריע בפני המשתמש כבר בתהליך התקנה של תוכנה זדונית שהיא שעלולה להזיק למחשב שלו.
שימו לב שתוכנות הגנה אלו אינן מסתובבות ברשת בחינם, אלו שכן נמצאות הן בעלי רמת אבטחה נמוכה ועיקרן הוא לעודד את המשתמש לרכוש את גרסת "הפרימיום" שלהן.
כמו כן חלקן אף עלולות להיות תוכנות זדוניות בעצמם.
הדרכים להגן על המחשב מתוכנות זדוניות הן רבות, חלקן יבוצעו בזמן קצר וחלקן אף ידרשו השקעה כספית מסוימת.
דרכים נוספות להגנה על המחשב ותוכנות מומלצות יהיו במאמר הבא, עד אז שיהיה בהצלחה לכולם!.
הרגישו חופשי לשאול שאלות ולבקש תמיכה דרך מערכת התגובות שלנו.