הגרסה הראשונה, מתחזה לאפליקצייה הפופולרית "PokemonGo".
והגרסה שניה, מתחזה לאפליקצייה להעלאת תמונת מסך.
בשתי גרסאות הוירוס, בדומה לשאר וירוסי הכופר ברשת, ההפצה של הוירוס
נעשית באמצעות השיטה "סוס טרויאני".
הפעולה הישירה שלו בעת ההדבקה תהיה הצפנת כל הנתונים באמצעות הצפנת AES.
לאחר מכן הוירוס ישבית את שירותי MySQL ו- MSSQL.
בסיום ההדבקה הוירוס פותח במחשב חלון חדש, בתוכו נמצאת ההודעה על ההדבקה ועל הצפנת הנתונים,
הקורבנות מונחים לפנות לכתובת דוא"ל, לקבלת הוראות התשלום.
ברקע החלון מושמע קובץ אודיו אשר מגיע עם הוירוס.
גרסאות הוירוס
"Calipso" זוהי הגרסה המתחזה לאפליקצייה לצילום מסך המחשב.
גרסת וירוס זו התגלתה על ידי חוקר אבטחה של אינטל "Marc Rivro",
כאשר הוירוס מופעל, הוא יוצר תקייה חדשה בשם "Calipso" בניתוב –
C: / Users / account-name / Calipso
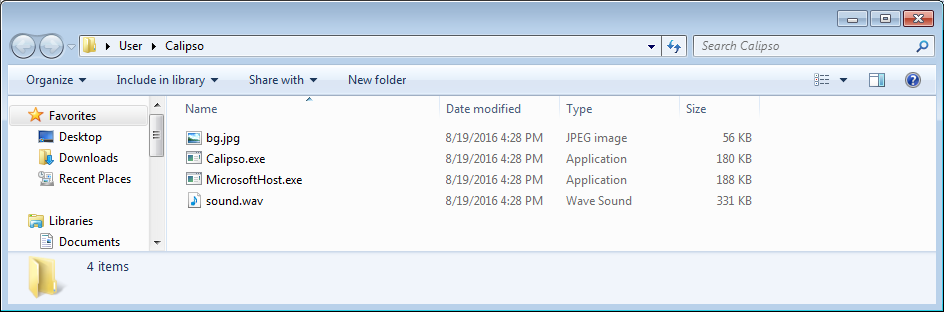
לאחר מכן, הוירוס יתחיל להצפין את המחשב של הקורבן, ובסיום יופיע מסך נעילה.
במסך מופיעה כתובת דוא"ל על מנת לקבל הוראות תשלום.
*חשוב לציין שהוירוס כן מצלם את מסך המחשב, והתמונה נשלחת אוטומטית אל יוצרי הוירוס.
כנראה על מנת לאפשר ליוצרים "להעלות" את מחיר הכופר אם צולמו נתונים חשובים.
גרסת הפוקימון של DetoxCrypto מופצת כקובץ הפעלה בשם Pokemongo.exe.
בזמן ההדבקה הוירוס יוצר תקייה חדשה בשם Pokemongo, בניתוב הבא :
C: \ Users \ account_name \ Downloads \ Pokemon
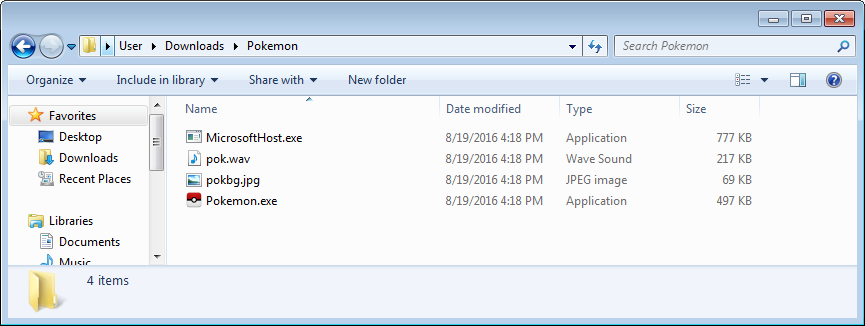
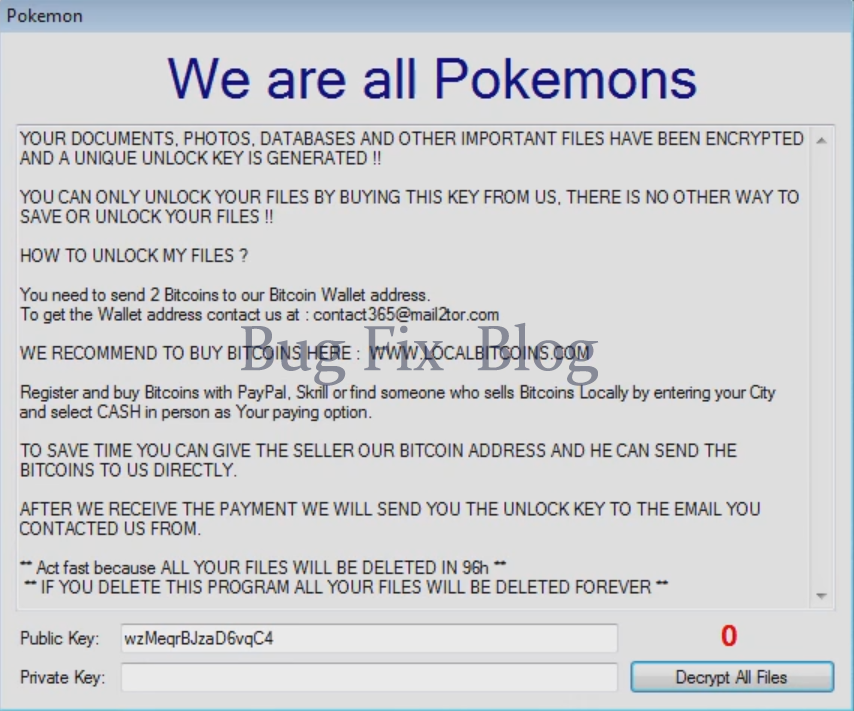
לאחר מכן, הוירוס יתחיל להצפין את המחשב, ובסיום יופיע חלון הודעה קטן,
אשר בתוכו הפרטים לתשלום הכופר.
הווירוס אינו מתוקשר כל כך ברחבי הרשת, אך הוא מהווה בעיה רצינית לאלו שנדבקו בו.
מדובר על וירוס מתוחכם במיוחד שיודע להדביק את המחשב בשלל תוכנות זדונית שהורסות את
מערכת ההפעלה בהדרגה, ולצערנו אף תוכנת אנטי וירוס ממוצעת אינה מסוגלת להתמודד מולו.
אז מהו בעצם הווירוס Sality ?
Sality הינו וירוס מתוחכם המועבר ממחשב למחשב בצורת "סוס טרויאני", אשר משמעותו היא
"וירוס המתחזה לתוכנה ידידותית" ממש כמו הסוס הטרויאני המפורסם.
הווירוס פורס במחשב 2 סוגים של תוכנות זדונית המפילות את מערכת ההפעלה בהדרגה ומסכנות
את פרטיות משתמשי המחשב הדבוק :
- "keyloggers" – אלו תוכנות זדונית אשר מטרתן היא ניטור הקשות מקלדת, לצורך גניבת מידע אישי או למעקב אחר פעילות המשתמש.
- "backdoor malicious" – אלו תוכנות זדונית אשר פותחות "דלתות אחוריות" באבטחת המחשב ומאפשרות גישה מרחוק למידע שלו.
איך Sality עובד ?
תחילה, הווירוס מותקן במערכת תחת השם "Win32.Sality" ומדביק קבצי הפעלה אשר קיימים במערכת.
לאחר מכן הווירוס מדביק את תוכנת האנטי וירוס דרך מערכת הרישום ומנטרל אותה, בשלב זה
מודבקת גם מערכת ההגנה "חומת האש" ומתחילים להיפתח בתוכנה "דלתות אחוריות".
מצב זה משאיר את משתמש המחשב ללא כלים להתמודד נגד הווירוס.
בשלב השני, Sality מתחיל להוריד בהדרגה תוכנות זדוניות המותקנות במחשב באופן "שקט"
המתחילות לעקוב אחר המשתמש ולגנוב מידע האגור במערכת.
במחשבים המחוברים לרשת מחשבים הווירוס אף "מפיץ" את עצמו לשאר המחשבים המחוברים לרשת.
למה כזה קשה למחוק את הווירוס ?
Sality אינו וירוס רגיל, הוא מנטרל כבר בשלבים הראשונים את תוכנת האנטי וירוס המותקנת
במחשב ומונע ממנה להסיר אותו.
בנוסף, הוא אינו מפסיק להוריד ולהדביק את המחשב בתוכנות זדוניות נוספות, עובדה המקשה
על המשתמש להסירו בשיטה "ידנית" על ידי מחיקה, וזאת עקב הקושי הרב בזיהוי מקור הווירוס.
בנוסף, חשוב לזכור שמחשבים הנמצאים ברשת מחשבים תמיד יהיו תחת סכנת הדבקה חוזרת עקב
התכונה של הווירוס המאפשרת לו להפיץ עצמו בין מחשבים העובדים על רשת משותפת.
כיצד ניתן להסיר את הווירוס ?
למזלנו, חברות אנטי וירוס רבות החלו לעבוד באופן ניכר כנגד הווירוס והצליחו לפתח תוכנות
הסרה ייחודיות המאפשרות להסיר כמעט לחלוטין את כל הווירוס.
התוכנות הינן עצמאיות, הן אינן קשורות לאנטי וירוס (מכיוון שסביר להניח שהוא כבר מודבק),
והן אינן דורשות תהליך התקנה על מנת למנוע אפשרות הדבקה במהלך תהליך זה.
על מנת להסיר את הווירוס מהמחשב נבצע את השלבים הבאים :
1. הורדת תוכנה ייעודית להסרה :
תחילה, נוריד תוכנה ייעודית להסרת הווירוס אל המחשב.
אני ממליץ על הרצת 2 סוגים של תוכנות לזיהוי והסרה, וזאת על מנת לקבל אחוזי הצלחה גבוהים.
ראשית, נוריד את תוכנת ההסרה של חברת AVG :
להורדה לחצו כאן.
לאחר מכן, נוריד תוכנת הגנה יעודית מבית מיקרוסופט :
Microsoft Security Essentials בעלי מערכות ההפעלה Windows Vista / 7 : להורדה לחצו כאן.
Windows Defender לבעלי מערכת ההפעלה Windows 8 / 8.1 – קישור.
2.ניתוק המחשב מהרשת :
אם המחשב שלנו מחובר לרשת LAN (רשת מחשבים/רשת אלחוטית) יש לנתק את המחשב מהרשת.
3.הרצת תוכנת ההסרה של AVG :
בשלב זה נריץ את תוכנת ההסרה של AVG בלבד, ונמתין לתוצאות.
אם התוכנה זיהתה וירוס, יש לאפשר לה להסירו ולבצע הפעלה מחדש של המחשב, בסיום
התהליך יש לעבור לשלב הבא.
אם התוכנה לא זיהתה וירוס עברו לשלב הבא.
4.התקנת והרצת תוכנת ההגנה וההסרה של Microsoft :
נתקין את תוכנת ההסרה מאת Microsoft ונבצע סריקה.
בהצלחה !
The post כיצד ניתן להסיר את הוירוס Sality first appeared on Bug Fix Blog.]]>Malwarebytes – רקע
נוצרה בשנת 2008 ונחשבת כיום בתור תוכנת הסרת הרוגלה החזקה ביותר והאמינה ביותר בתחום.
התוכנה מופצת בחינם (קיימת גם גרסת פרימיום), וקלות השימוש ופשטות ממשק הניהול שלה הפכו אותה לפופולארית מאוד בקרב משתמשי מחשב רבים, וכן אצל טכנאי מחשבים.
התוכנה תומכת בכל מערכות ההפעלה המבוססות Windows, וניתנת להתקנה גם בשפה העברית.
גולשים שיש ברשותם את מערכת ההפעלה חלונות XP ירצו מאוד את תוכנה זאת עקב הפסקת התמיכה של מיקרוסופט במערכת ההפעלה, אם כי שימוש במערכת הפעלה זו אינו מומלץ יותר.
גרסאות של Malwarebytes
הגרסה החינמית
גרסה זאת מאפשרת לנו לבצע סריקה מלאה למחשב, ומחיקת רוב קבצי הרוגלה (spyware), והתוכנות הזדוניות.
התוכנה אף מסוגלת לתקן תוכנות וקבצים שנפגעו כתוצאה של חדירת רוגלה אליהם ולהחזירם לפעולה תקינה.
גרסת הפרימיום
גרסה זאת מוסיפה את אפשרות "הגנה בזמן אמת" ומאפשרת למחשב למנוע את החדירה של אותן רוגלות.
אומנם אפשרות זאת נשמעת זניחה, אך במקרים בהם אותן תוכנות זדוניות מפילות את מערכת ההפעלה,
אף תוכנה לא תהיה מסוגלת לשחזר את המערכת, ורק גיבוי שנעשה מראש או פרמוט המערכת והתקנתה מחדש יפתרו את הבעיה, ולכן הגנה זאת היא חשובה בהחלט.
כמו כן גרסה זאת מאפשרת סריקה מהירה יותר וכוללת יותר של המערכת.
Malwarebytes – הורדה והתקנה
להורדת קובץ ההתקנה של התוכנה לחצו כאן.
עם הפעלת תוכנת ההתקנה תתבקשו לבחור שפה, שימו לב שניתן לבחור בעברית.
את שאר השלבים ניתן להמשיך ללא חשש.
עם סיום תהליך ההתקנה יקפוץ לנו החלון הבא :

בשלב זה ניתן לבחור בין שתי גרסאות התוכנה :
1.גרסת הפרימיום (מוקפת בריבוע אדום) יחד עם 14 ימי ניסיון שבסופם תידרשו לרכוש את המוצר.
2.הגרסה החינמית של המוצר.
יש לבחור את הגרסה המועדפת עליכם וללחוץ סיום.
בהצלחה לכולם!
The post תוכנת Malwarebytes – הסוף לרוגלה first appeared on Bug Fix Blog.]]>כאשר אנו מעוניינים להוריד קובץ או תוכנה מסוימת למחשב שלנו, אנו נפנה בדרך כלל לאתרי ההורדות הגדולים הנמצאים ברשת.
בדרך כלל, אתרים אלו מספקים לנו את קובץ ההורדה ללא בקשה לתשלום, ולכן הם מציבים לאורך הדף פרסומות תוכן המאפשרות להם להניב רווחים על צפיות והקלקות לצורך המשך קיום האתר.
הבעיה היא שלא תמיד יש שליטה בתוכן המודעות המוצגות, ולכן בתקופה האחרונה הרבה מאוד גורמים מנצלים זאת ומציבים פרסומות המיועדות להטעות את הגולש באופן מובהק ולגרום לו ללחוץ עליהן.
בכתבה זאת אנו נשים דגש על המודעות שמתחזות לכפתור ההורדה.
אז מתי הן מופיעות ?
המודעות האלו בדרך כלל יופיעו לנו לאחר הלחיצה על סוג הקובץ או התוכנה שאנו מעוניינים להוריד.
מכיוון שרוב אתרי ההורדות הגדולים והאמינים הם באנגלית, קל מאוד לזייף את כפתורי ההורדה,
ולהציב מודעה עם זיוף זה על מנת להטעות את הגולש, ולגרום לו להוריד את הקובץ הזדוני במקום הקובץ המקורי.
דוגמא
לצורך הדגמה נכנסנו לאתר ההורדות Download.com המתופעל על ידי חברת cnet.
אתר אמין מאוד המספק הורדות במהירויות גבוהות ללא תשלום.
בחרנו בקובץ שאנו רצינו להוריד ולאחר מכן לחצנו על "הורדה".
מיד לאחר מכן הועברנו לעמוד ההורדה בו אנו נדרשים ללחוץ על "הורד עכשיו" ובעמוד זה נמצאת הבעיה.

אותן פרסומות (המוקפות בריבוע אדום) מסומנות על ידי האתר בשביל הגולשים כפרסומות, בריבועים הקטנים המסומנים באדום מופיעה המילה "Ads" שמודיעה לנו שמדובר בפרסומת.
*לחצן ההורדה המקורי מסומן בריבוע ירוק.
דרכי הימנעות מהורדת הקבצים
כאשר אנו נגיע עם ידע מוקדם בתחום, אנו נוכל להבחין בסימונים אלו בקלות רבה.
כמו כן חשוב לזכור שבדרך כלל כפתור ההורדה לא יופיע כתמונה (כמו הפרסומת הימנית בדוגמא).
AdBlock Plus
דרך מעולה להימנע מפרסומות אלו היא שימוש בתוסף הגלישה "AdBlock Plus".
התוסף חוסם פרסומות באופן אוטומטי והוא מתאים לכל דפדפן גלישה.
ניתן להוריד את התוסף בחינם – למעבר אל אתר התוסף לחצו כאן.
נזקים העלולים להיגרם למחשב
התקנה של תוכנות זדוניות אלו מכניסה למחשב וירוסים ותוכנות "רוגלה" (spyware).
כמו שנאמר בכתבה הקודמת, קבצים ותוכנות זדוניות אלו הורסים את הפעולה התקינה של מערכת ההפעלה.
בנוסף, הם עוקבים אחרינו ושולחים את המידע אל הגורם אשר יצר אותן וכך פוגעות בפרטיות הגלישה שלנו.
כתבה ראשונה בסדרה.
למעבר לארכיון הסדרה לחצו כאן
כמעט ולכל אחד יש סרגל כלים המותקן על דפדפן האינטרנט שלו.
הם מציעים חיפוש מהיר,צפייה בוידיאו, וגישה לשירותים שונים, המסופקים על ידי האתר ממנו נתבקשתם להתקין אותם.
אך הבעיה היא, שרוב הגולשים אינם יודעים שכמעט כל סרגלי הכלים פוגעים בפעולה התקינה של המחשב, הם גורמים לגלישה איטית יותר, והם דלת כניסה לוירוסים רבים.
כמו כן, חלקם אף עוקבים אחר ערכי החיפוש שאתם מכניסים לתוכם.
תוכנות אלו מכונות "Spyware" (רוגלה), והם נחשבות כיום כגורם מספר אחד לנפילות מערכות הפעלה.
אל תסמכו על אף אחד
גם אם האתר רשמי ומוכר מאוד מציע לכם להתקין את סרגל הכלים שלו, על מנת לאפשר לכם גישה לתכנים מסוימים שהוא מציע בחינם (ולעיתים גם בתשלום),
קחו בחשבון שאומנם הסיכוי שדרך סרגל כלים זה יכנס וירוס למערכת הוא נמוך, אך סרגל הכלים עשוי להכביד על פעולת המחשב, ולהאט את גלישת האינטרנט שלכם.
בדפדפנים מסוימים בעלי רמת אבטחה נמוכה, סרגלי כלים אלו עשויים לעקוב אחריכם, על מנת להתאים לכם פרסומות.
מחיקת סרגלי הכלים
ברוב המקרים מחיקת סרגל הכלים לא אמורה להיות בעיה קשה, ניתן להשתמש בתוכנת Ccleaner או פשוט להסירה ידנית דרך אשף החלונות "הוספה והסרה של תוכנית".
אך חלקם, ובעיקר אלו שעקבו אחריכם או הכניסו וירוס או שנים, תהליך ההסרה יהיה קשה במיוחד.
תהליך בדיקת "רוגלה"
תהליך הבדיקה צריך להיות אך ורק לאחר הסרת סרגלי הכלים המותקנים במחשב, והוא יבוצע על ידי תוכנות המיועדות לפעולה זאת.
שימו לב שתוכנת אנטי וירוס אינה מסוגלת למחוק קבצים אלו, אומנם היא תודיע לכם רשמית שהמחשב שלכם מכיל אותם אך היא לא תהיה מסוגלת להסיר את הקבצים לגמרי.
עקב כך, קשה מאוד למצוא תוכנה המסוגלת להסיר את מירב הקבצים ולעיתים רק טכנאי מחשבים מוסמך בעל ידע וכישורים מתאימים יוכל לפתור את הבעיה. אם כי במקרים שנדרש טכנאי על מנת להסיר את הקבצים עדיף לשקול "לפרמט" את המערכת ולהתקינה מחדש.
דרכי הימנעות
אומנם הדרך הטובה ביותר להימנע מתוכנות זדוניות אלו היא הימנעות מחשיפה אליהן.
אך מספר פעולות קטנות עשויות למנוע ולהקטין את הנזק שיכול להיגרם למחשב.
1.שימוש בדפדפן אינטרנט מאובטח ומעודכן –
עדכונים לדפדפני האינטרנט נועדו בראשונה לספק הגנה למשתמש, דפדפני אינטרנט בעלי אבטחה גבוהה עשויים למנוע מתוכנות אלו "להשתלט" עליהם ולעיתים אף להתריע למשתמש שתוכנות אלו מסוכנות לשימוש ושיש להסירן בהקדם.
דפדפני Internet Explorer מתחת לגרסא 9 אינם בטוחים יותר לשימוש עקב הפסקת עדכוני האבטחה שמיקרוסופט התריעו עליה לפני כחצי שנה עם הפסקת התמיכה בחלונות XP.
בעלי מערכות הפעלה XP נדרשים להשתמש בדפדפנים אחרים (פיירפוקס וגוגל כרום מומלצים).
כמו כן יש להוריד ולהתקין כל עדכון שקיים לדפדפן האינטרנט בו אתם משתמשים באופן קבוע.
2.שימוש באנטי וירוס עם תכונת "הגנה בזמן אמת" / "הגנת גלישה" –
תכונות אלו נועדו להגן על המשתמש כאשר הוא משתמש בדפדפן האינטרנט ולמנוע מתוכנות זדוניות אלו לחדור אל המחשב.
רוב התוכנות הזדוניות כיום מבקשות מהמשתמש להתקין אותן כתחפושת של סרגל כלים או "תוסף לדפדפן המאפשר צפייה ישירה בוידיאו".
ולכן שימוש באנטי וירוס הכולל הגנה בזמן אמת הוא חשוב במיוחד מהסיבה שהוא יכול לחסום, למחוק ולהתריע בפני המשתמש כבר בתהליך התקנה של תוכנה זדונית שהיא שעלולה להזיק למחשב שלו.
שימו לב שתוכנות הגנה אלו אינן מסתובבות ברשת בחינם, אלו שכן נמצאות הן בעלי רמת אבטחה נמוכה ועיקרן הוא לעודד את המשתמש לרכוש את גרסת "הפרימיום" שלהן.
כמו כן חלקן אף עלולות להיות תוכנות זדוניות בעצמם.
הדרכים להגן על המחשב מתוכנות זדוניות הן רבות, חלקן יבוצעו בזמן קצר וחלקן אף ידרשו השקעה כספית מסוימת.
דרכים נוספות להגנה על המחשב ותוכנות מומלצות יהיו במאמר הבא, עד אז שיהיה בהצלחה לכולם!.
הרגישו חופשי לשאול שאלות ולבקש תמיכה דרך מערכת התגובות שלנו.